
Monitoring & Alerts nedir?
Monitoring & Alerts, sanal makine metriklerini grafikle gösterir; sanal makine başarısız olduğunda ya da eşiği aştığında e-posta veya webhook ile bildirir.
Monitoring & Alerts, sanal makinelerinizden CPU, bellek, disk ve ağ metriklerini toplar ve bunları her sanal makinenin sayfasında grafiklerle gösterir. Alarm kuralları, bir projede seçtiğiniz etiketleri taşıyan sanal makineleri izler. Bir sanal makine ERROR durumuna geçtiğinde ya da metriklerinden biri bir eşiği aştığında size e-posta veya webhook ile bildirim gönderir, sanal makine düzeldiğinde de yeniden bildirir.
Temel özellikler
- Sanal makine metrikleri. Bir sanal makine için izlemeyi açın; CPU ve bellek kullanımını, disk aktarım hızını, IOPS ve gecikme değerlerini ve ağ trafiğini son bir saat, 24 saat veya 7 gün için grafikte görün. Bkz. Sanal makine metriklerini görüntüleme.
- İki tür alarm kuralı. Bir sanal makine ERROR durumundayken ya da CPU kullanımı veya ağ aktarım hızı gibi bir metrik bir eşiği aştığında alarm verin. Bkz. Alarm kuralları oluşturma.
- Etiket seçicileri. Bir kural, projede kuralın tüm etiketlerini taşıyan her sanal makineyi izler. Sonradan etiketlediğiniz bir sanal makine kurala kendiliğinden katılır. Bkz. Etiket seçicisiyle sanal makine seçme.
- Sanal makine başına bir alarm. Eşleşen her sanal makine kendi başına tetiklenir ve çözülür; böylece bütün bir katmanı kapsayan bir kural, hangi sanal makineyle ilgilenmeniz gerektiğini size söyler.
- Tetiklenme ve çözülme bildirimleri. Bir alarm tetiklendiğinde ve çözüldüğünde kanallara bildirim gönderilir. Her değişiklik kuralın durum geçmişinde saklanır.
- E-posta ve webhook kanalları. Kuruluşunuzun etkin bir kullanıcısına ait olmayan bir adres, onaylanana kadar hiçbir şey almaz. Webhook istekleri, konsolun yalnızca bir kez gösterdiği kanala özel bir gizli anahtarla imzalanır. Bkz. Alarmları e-posta ve webhook ile gönderme.
- Grafikten alarm. Metriği ve önerilen bir eşiği önceden doldurulmuş olarak bir metrik grafiğinden kural başlatın. Bkz. Grafikten alarm oluşturma.
Nasıl çalışır
İzleme her sanal makinenin bir ayarıdır ve varsayılan olarak kapalıdır. Metrikler sanal makineyi çalıştıran hipervizörde ölçülür; bu nedenle bunları toplamak için konuk işletim sistemine hiçbir şey kurmanız gerekmez. Tek istisna bellek kullanımıdır: bunun için konuğun kullanılabilir belleğini bir balloon sürücüsü aracılığıyla bildirmesi gerekir. Konsol, bir sanal makinenin metriklerini yalnızca izlemesinin açık olduğu zamanlar için gösterir.
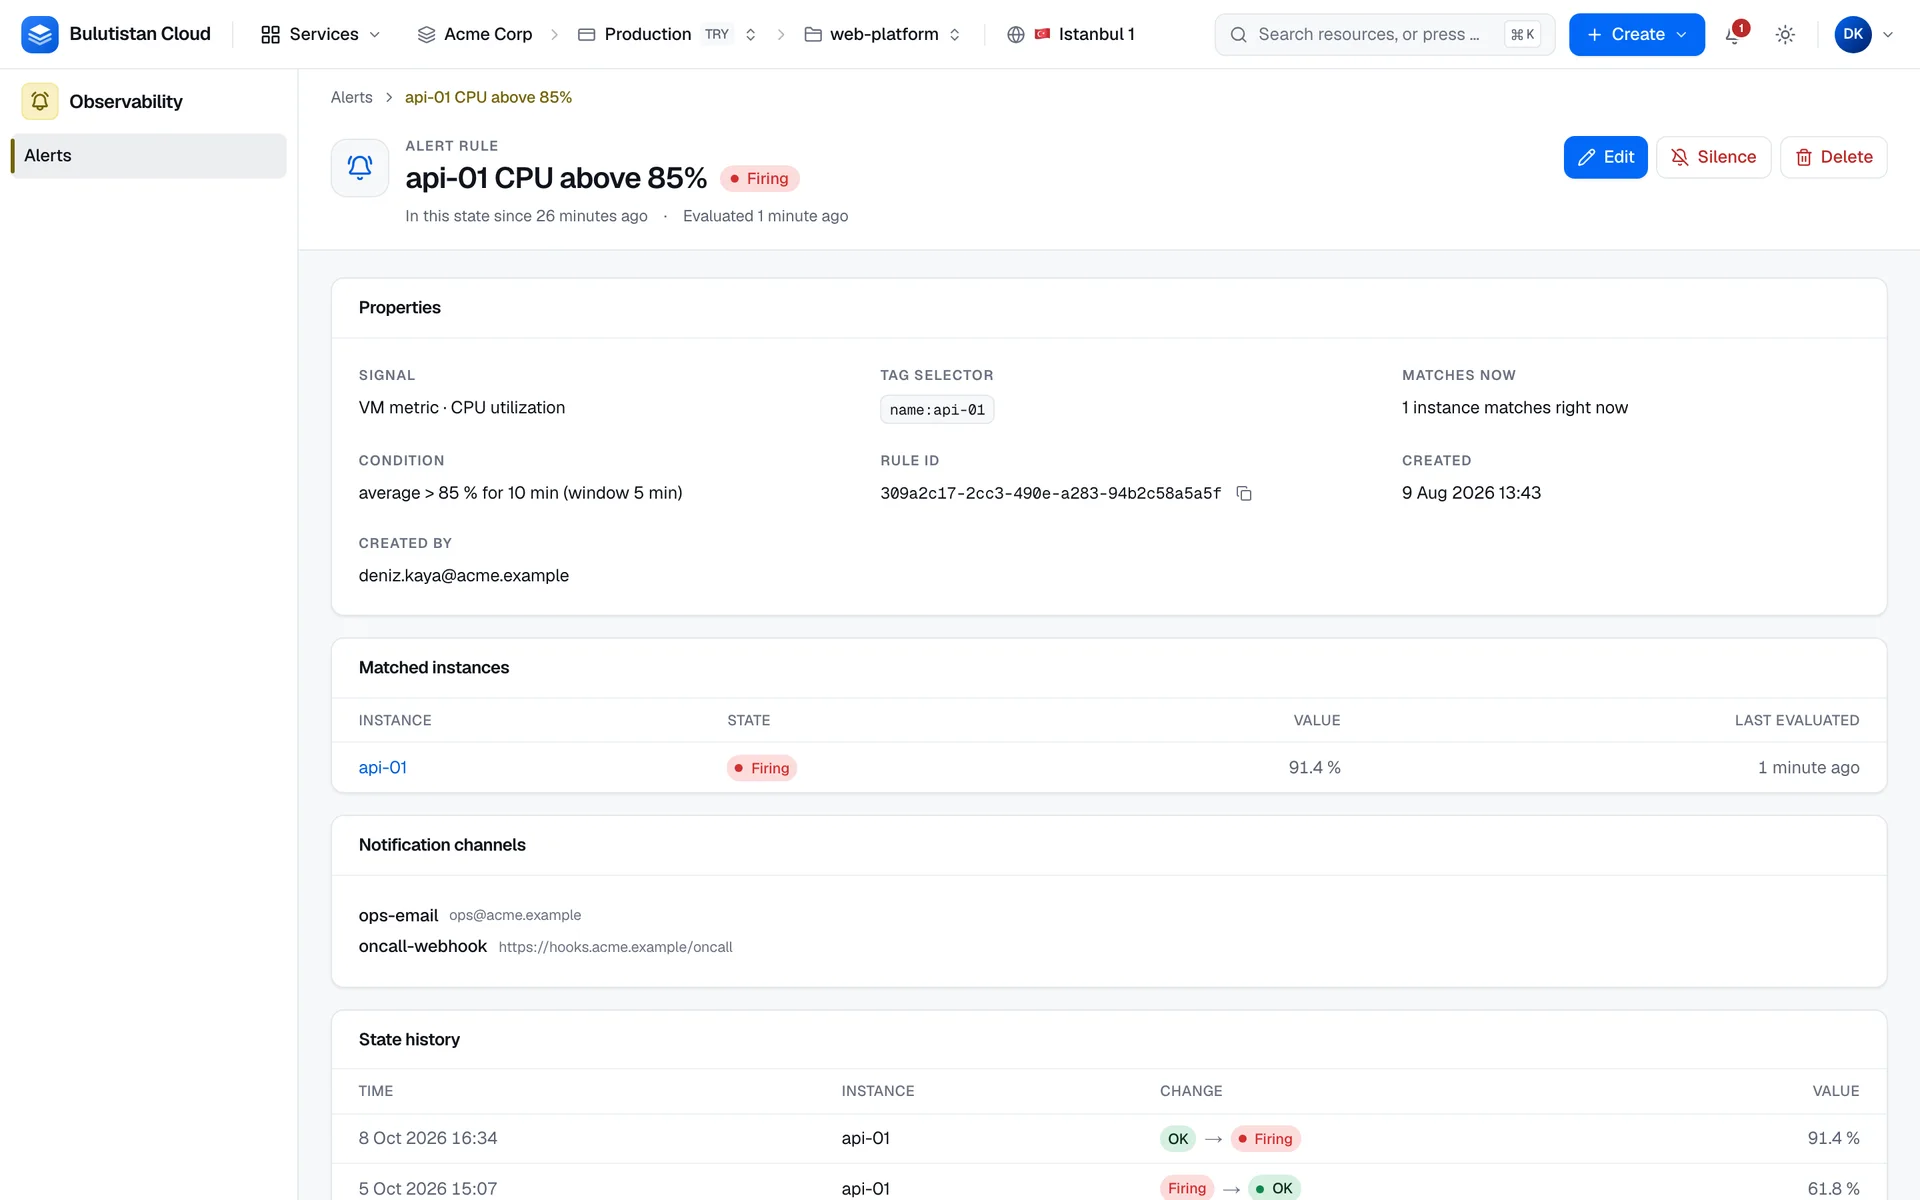
Bir alarm kuralının bir sinyali, bir etiket seçicisi ve bir koşulu vardır. Platform etkin her kuralı düzenli bir döngüde, seçicinin eşleştiği her sanal makine için ayrı ayrı değerlendirir. Bir kural, koşulu belirlediğiniz süre boyunca sağlandığında o sanal makine için tetiklenir; koşul artık sağlanmadığında çözülür. Platform bir sanal makineyi ölçemediğinde, örneğin sanal makine henüz bulutta çalışmıyorsa ya da pencerede hiç örnek yoksa, sanal makine için Veri yok gösterilir ve kimseye bildirim gönderilmez. Bir metrik kuralı, eşleşen sanal makinelerden izlemesi kapalı olanları atlar. Böyle bir sanal makinenin alarmı tetiklenmiş durumdaysa alarm çözülür ve kuralın kanallarına bir kez bildirim gönderilir.
Bildirimler kuralın kanallarına, yani projenin e-posta adreslerine ve webhook URL’lerine gider. Projenin alarmlarını okuyabilen kullanıcılar her tetiklenmeyi ve çözülmeyi konsolun bildirim akışında da görür. Cost Management hizmetindeki bütçeler de alarmlarını aynı sistem üzerinden gönderir.
Kullanım senaryoları
- Başarısız sanal makineler.
env: prodgibi bir etiketi kapsayan bir kuralla, herhangi bir üretim sanal makinesi ERROR durumuna geçtiğinde e-posta alın. - Süregelen yük. Bir web katmanının ortalama CPU kullanımı 10 dakika boyunca yüksek kaldığında bir nöbet sistemine webhook üzerinden bildirim gönderin.
- Ağ sorunları. Arabirim hatalarını ve düşürülen paketleri maksimum toplamayla izleyin; böylece tek bir kötü dakika alarm için yeterli olur.
Faturalandırma
Monitoring & Alerts hizmetinde şu kalemler faturalandırılır:
| Kalem | Nasıl faturalandırılır |
|---|---|
| VM izleme | İzlemesi açık olduğu sürece her sanal makine için saat başına; izlemenin bölgenizde bir fiyatı varsa. |
| Alarm kuralları | Etkin bir kuralın değerlendirdiği her sanal makine için saat başına; alarm kurallarının bir fiyatı varsa. Susturulmuş bir kural faturalandırılmaz; bir metrik kuralı da eşleşen sanal makinelerden izlemesi kapalı olanlar için faturalandırılmaz. Bir kuralın ne sıklıkta tetiklendiği ücretini değiştirmez. |
60 saniyelik en az faturalandırma süresi, her sanal makinenin izlemesine ve her kurala bir kez uygulanır; bunları her kapatıp açtığınızda yeniden uygulanmaz. Bildirim kanallarının ve gönderdikleri bildirimlerin faturalandırılan bir kalemi yoktur. Kullanımın faturanızda nasıl ücrete dönüştüğünü öğrenmek için bkz. Faturalandırma nasıl çalışır. Fiyatlar için bkz. Fiyatlandırma.
Limitler
- Grafikler son bir saati, 24 saati veya 7 günü kapsar.
- Kurallar, platform operatörünün belirlediği bir döngüde, 60 saniye ile 24 saat arasındaki bir değerlendirme penceresi üzerinden değerlendirilir.
- Bir kural en fazla 10 etiket çifti kullanabilir ve en fazla 10 kanala bildirim gönderebilir; en fazla 200 eşleşen sanal makineyi değerlendirir.
- Her projenin; eşleşen sanal makine başına sayılan alarm kuralları, bildirim kanalları ve webhook kanalları için limitleri vardır. Bunları platform operatörü belirler.
Tüm kurallar ve limitler için bkz. Alarm kuralı limitleri.
İlgili hizmetler
- Virtual Machines: izlediğiniz sanal makineler ve alarm kurallarının seçimde kullandığı etiketler.
- Cost Management: alarmları aynı kanalları ve akışı kullanan bütçeler.
- Activity Log: platformun konsoldaki ve REST API üzerinden yapılan istekler için çalıştırdığı işlemler.
Sonraki adımlar
Sanal makine metriklerini görüntüleme
İzlemeyi açın ve bir sanal makinenin grafiklerini okuyun.
Alarm kuralları oluşturma
Sinyaller, etiket seçicileri, koşullar ve kural durumları.
Alarmları e-posta ve webhook ile gönderme
Bildirim kanallarını ekleyin, doğrulayın ve test edin.
Monitoring & Alerts SSS
Sık sorulan soruların yanıtları.