
Virtual Networks nədir?
Virtual Networks xidmətini öyrənin: şəbəkələr, altşəbəkələr, marşrutlaşdırıcılar və portlar necə əlaqələnir, ödəniş hansı meyarlar üzrə hesablanır.
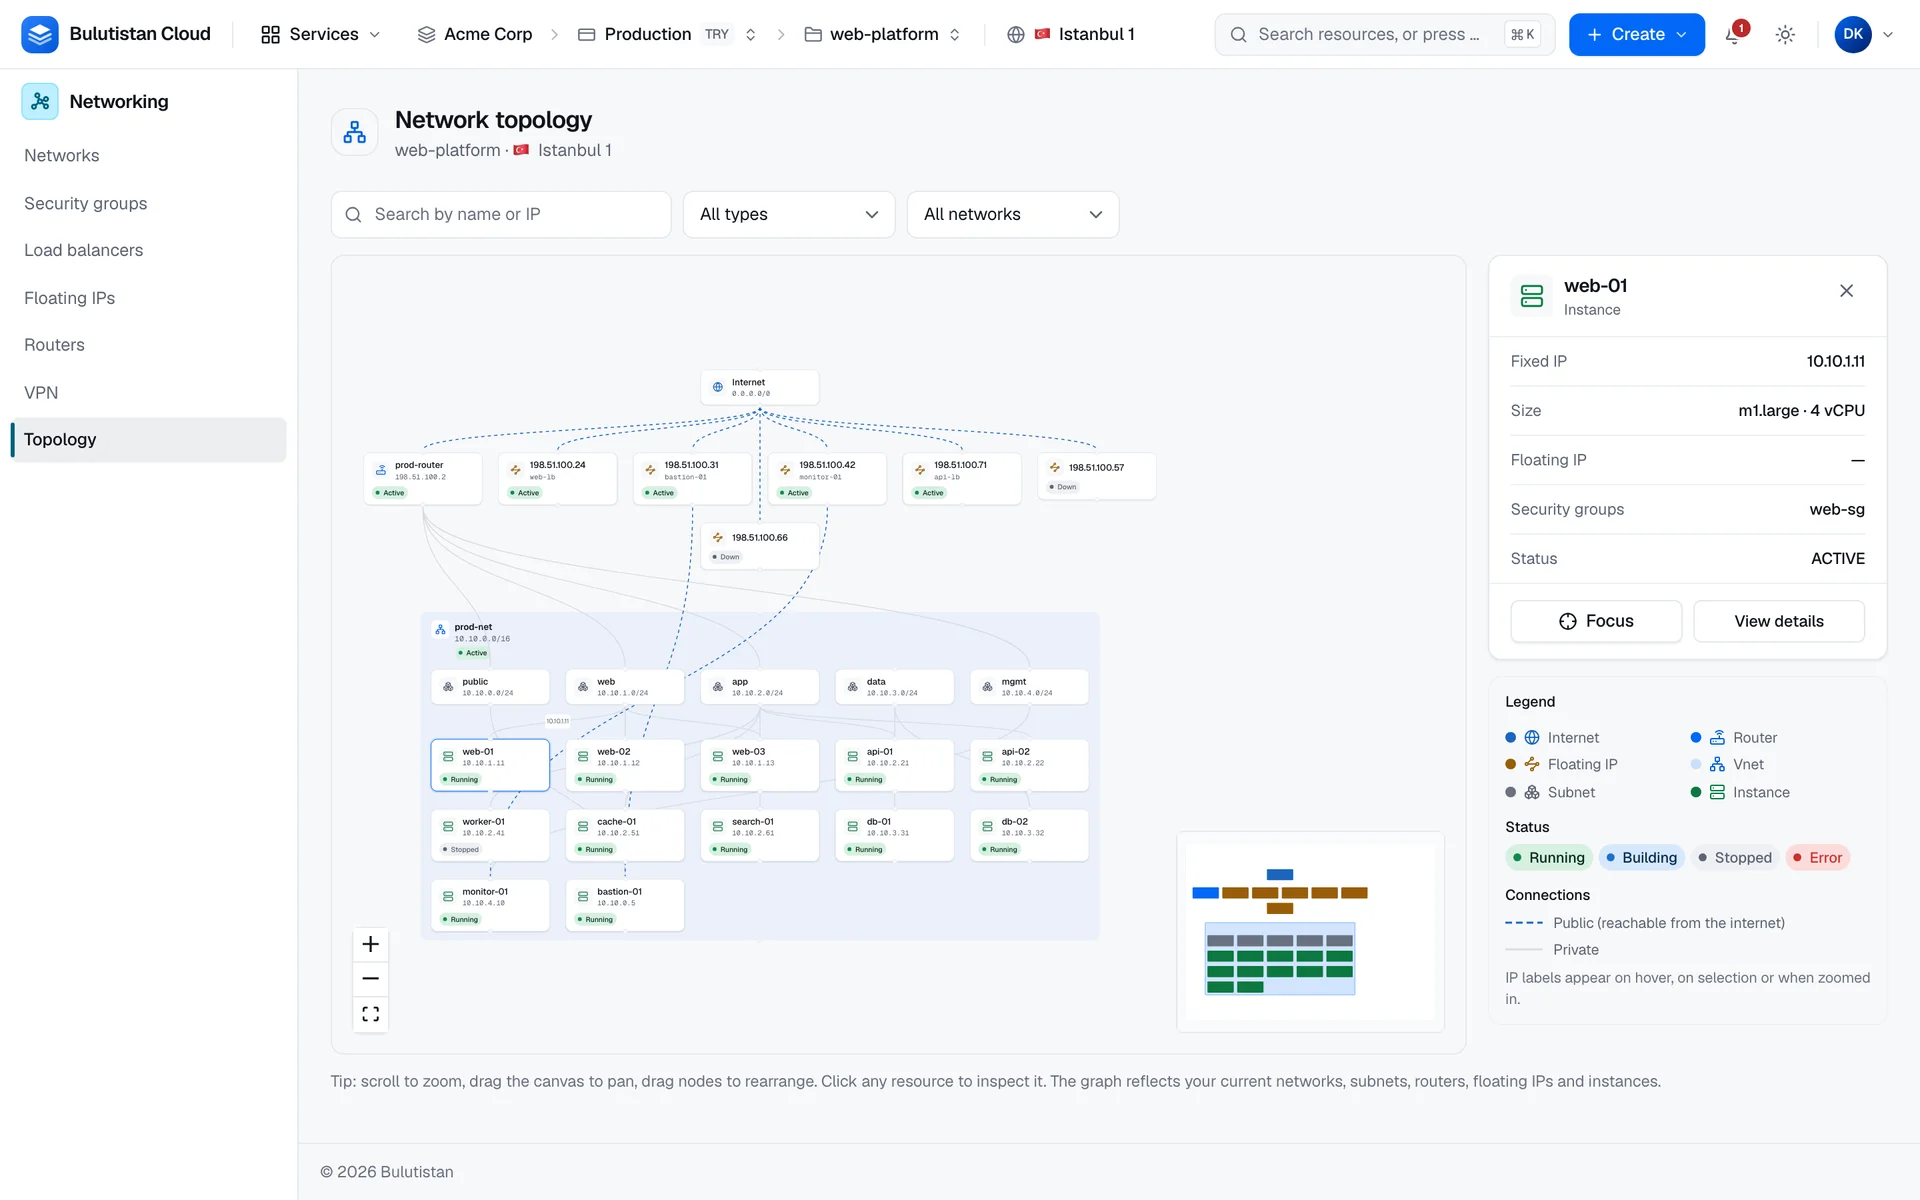
Virtual Networks xidməti layihənizdəki (project) resurslar üçün özəl şəbəkələr (network) qurmağa imkan verir. Şəbəkə yaradırsınız, onu özəl IPv4 ünvan blokları olan altşəbəkələrə (subnet) bölürsünüz və altşəbəkələri marşrutlaşdırıcılar (router) vasitəsilə bir-biri ilə və internetlə birləşdirirsiniz. Virtual maşınlar (instance) altşəbəkələrə portlar vasitəsilə qoşulur. Konsol həmçinin virtual maşının internetə niyə çıxa bildiyini və ya çıxa bilmədiyini yoxlayır və şəbəkələrinizin canlı topologiyasını çəkir.
Əsas imkanlar
- Bir sorğu ilə şəbəkə və onun ilk altşəbəkəsi. Konsol boş özəl blok təklif edir və şlüz (gateway) ünvanını doldurur. Cəld başlatma: Şəbəkə, altşəbəkə və marşrutlaşdırıcı yaradın səhifəsinə baxın.
- DHCP, DNS serverləri, host marşrutları və allocation pool-lar olan altşəbəkələr. Şəbəkələri və altşəbəkələri idarə edin səhifəsinə baxın.
- Xarici şlüzü (external gateway) olan marşrutlaşdırıcılar. Marşrutlaşdırıcı altşəbəkələrinizi bir-biri ilə, xarici şlüzü vasitəsilə isə internetlə birləşdirir. Marşrutlaşdırıcıları və statik marşrutları idarə edin səhifəsinə baxın.
- Statik marşrutlar və marşrut cədvəli. Ünvan diapazonunu next hop-a yönləndirin və marşrutlaşdırıcının marşrutlarını bir cədvəldə nəzərdən keçirin. Altşəbəkələr, marşrutlaşdırıcılar və marşrutlar səhifəsinə baxın.
- İnternetə çıxış SNAT ilə, internetdən giriş Floating IP-lər ilə. İnternet çıxışı: SNAT və Floating IP-lər səhifəsinə baxın.
- Sabit IP-lər (fixed IP) və port təhlükəsizliyi (port security) olan portlar. Ünvan rezerv edin, portun təhlükəsizlik qruplarını (security group) seçin və virtual IP-lər üçün əlavə ünvanlara icazə verin. Portlar, sabit IP-lər və port təhlükəsizliyi səhifəsinə baxın.
- İnternet çıxışı yoxlaması. Virtual maşından internetə gedən yolu addım-addım izləyin; ilk uğursuz addım üçün həll yoluna keçid verilir. Virtual maşının internet çıxışını yoxlayın səhifəsinə baxın.
- Canlı topologiya. Şəbəkələrin, altşəbəkələrin, marşrutlaşdırıcıların, Floating IP-lərin və virtual maşınların necə əlaqələndiyini görün; ictimai və özəl yollar fərqli çəkilir. Şəbəkə topologiyasına baxın səhifəsinə müraciət edin.
Necə işləyir
Şəbəkə layihədəki təcrid olunmuş 2-ci səviyyə şəbəkəsidir. Altşəbəkələr ona ünvan diapazonları verir, onların DHCP xidməti isə ünvanları paylayır. Konsolda və REST API-də altşəbəkənin bloku 10.0.0.0/8, 172.16.0.0/12 və ya 192.168.0.0/16 daxilində özəl IPv4 bloku olmalıdır. Virtual maşın şəbəkəyə port vasitəsilə qoşulur; port öz sabit IP ünvanını şəbəkənin altşəbəkələrindən birindən alır. Port həm də virtual maşının trafikini süzgəcdən keçirən təhlükəsizlik qruplarını saxlayır.
Marşrutlaşdırıcı altşəbəkələri birləşdirir. Qoşduğunuz hər altşəbəkə marşrutlaşdırıcının interfeysinə çevrilir. Xarici şlüzü olan marşrutlaşdırıcı bu altşəbəkələri həmçinin internetə aparan yol olan xarici şəbəkə (external network) ilə birləşdirir. Floating IP-si olmayan virtual maşın internetə marşrutlaşdırıcının SNAT ünvanı vasitəsilə çıxır. Floating IP virtual maşını internetdən əlçatan edir.
Şəbəkələrin, marşrutlaşdırıcıların və portların yaradılması və silinməsi asinxron əməliyyatlar kimi icra olunur. Yeni şəbəkə və ya marşrutlaşdırıcı platforma onu tamamlayana qədər Building statusunda olur, sonra Active statusuna və ya səhifəsində səbəbi göstərilməklə Error statusuna keçir. Altşəbəkələrdəki dəyişikliklər onları saxladığınız anda qüvvəyə minir.
Virtual Networks xidməti layihənin regionu onu təklif etdikdə əlçatandır. Onu təklif etməyən regionda konsol Networks və Routers bəndlərini menyuda göstərmir, onların səhifələrindən birinə keçid səhifənin yerinə bildiriş göstərir, yeni şəbəkələr və marşrutlaşdırıcılar isə rədd edilir.
İstifadə ssenariləri
- Çoxqatlı tətbiqlər. Veb, tətbiq və verilənlər bazası serverlərini bir şəbəkənin ayrı-ayrı altşəbəkələrində yerləşdirin, altşəbəkələri marşrutlaşdırıcı ilə birləşdirin və hansı qatın hansına çatdığını təhlükəsizlik qrupları ilə idarə edin.
- Özəl backend serverləri. İctimai ünvanı olmayan, lakin yeniləmələr üçün marşrutlaşdırıcının SNAT ünvanı vasitəsilə internetə çıxa bilən serverlər işlədin.
- Hibrid bağlantı. Site-to-Site VPN ilə altşəbəkələrinizi IPsec tuneli üzərindən iş sahənizdəki şəbəkə ilə birləşdirin.
Ödəniş
Virtual Networks xidməti üçün ödəniş bu meyarlar üzrə hesablanır:
| Meyar | Necə hesablanır |
|---|---|
| Marşrutlaşdırıcı | Regionunuzda marşrutlaşdırıcıların qiyməti olduqda, yaradılmasından silinməsinə qədər saatlıq. Heç vaxt Active statusuna keçməyən marşrutlaşdırıcı üçün ödəniş hesablanmır. |
| İnternetə çıxan trafik (egress) | Regionunuzda çıxan trafikin qiyməti olduqda, buluddan marşrutlaşdırıcının xarici şlüzü vasitəsilə çıxan hər GB üçün. Daxil olan trafik sayılmır. Load balancer-in göndərdiyi trafik bunun əvəzinə load balancer-in çıxan trafiki kimi hesablanır. |
| Floating IP | Ünvan ayrılmış qaldığı müddətdə, əlaqələndirilib-əlaqələndirilmədiyindən asılı olmayaraq, saatlıq. Floating IPs səhifəsinə baxın. |
Şəbəkələr, altşəbəkələr və portlar üçün ödəniş hesablanmır. Vaxta əsaslanan hər xərc resursun ömrü boyu ən azı 60 saniyə üçün hesablanır. İstifadənin hesab-fakturanızda (invoice) necə xərclərə çevrildiyini öyrənmək üçün Ödəniş necə işləyir səhifəsinə baxın. Qiymətlər üçün Qiymətlər səhifəsinə baxın.
Limitlər
- Konsolda və REST API-də altşəbəkənin bloku 10.0.0.0/8, 172.16.0.0/12 və ya 192.168.0.0/16 daxilində özəl IPv4 bloku olmalıdır.
- Şəbəkə və marşrutlaşdırıcı adları 1–63 kiçik hərf, rəqəm və defisdən ibarətdir və layihə daxilində unikal olmalıdır.
- Konsolda yaratdığınız portun bir sabit IP ünvanı olur.
- Şəbəkələr, altşəbəkələr, portlar, marşrutlaşdırıcılar və Floating IP-lər abunəliyin (subscription) kvotasına və layihənin ayırmasına (allocation) daxil edilir. Kvotalar səhifəsinə baxın.
Bütün limitlər üçün Virtual Networks limitləri səhifəsinə baxın.
Əlaqəli xidmətlər
- Security Groups: portların trafikini süzgəcdən keçirən qaydalar.
- Floating IPs: virtual maşınlarınız üçün ictimai IPv4 ünvanları.
- Load Balancers: trafiki altşəbəkələrinizdəki serverlər arasında paylayın.
- Site-to-Site VPN: altşəbəkələrinizi başqa məkanla birləşdirin.
- Virtual Machines: şəbəkələrinizə qoşduğunuz virtual maşınlar.
Növbəti addımlar
Cəld başlatma: Şəbəkə, altşəbəkə və marşrutlaşdırıcı yaradın
Virtual maşınların internetə çıxmaq üçün istifadə edə bildiyi şəbəkə qurun.
Şəbəkələri və altşəbəkələri idarə edin
Şəbəkələr yaradın, onların altşəbəkələrini əlavə edin və dəyişin.
Marşrutlaşdırıcıları və statik marşrutları idarə edin
Altşəbəkələri birləşdirin, xarici şlüzü təyin edin və statik marşrutlar əlavə edin.
Virtual maşının internet çıxışını yoxlayın
Virtual maşının qarşısını kəsən addımı tapın və onu düzəldin.