
Was ist Virtual Networks?
Erfahren Sie, was Virtual Networks bietet, wie Netzwerke, Subnetze, Router und Ports zusammenspielen und welche Dimensionen abgerechnet werden.
Mit Virtual Networks erstellen Sie private Netzwerke für die Ressourcen in Ihrem Projekt. Sie erstellen ein Netzwerk, teilen es in Subnetze mit privaten IPv4-Adressblöcken auf und verbinden die Subnetze mit Routern untereinander und mit dem Internet. Instanzen sind über Ports mit Subnetzen verbunden. Die Konsole prüft außerdem, warum eine Instanz das Internet erreichen kann oder nicht, und stellt eine Live-Topologie Ihrer Netzwerke dar.
Hauptfunktionen
- Ein Netzwerk und sein erstes Subnetz in einer Anfrage. Die Konsole schlägt einen freien privaten Block vor und trägt die Gateway-Adresse ein. Siehe Schnellstart: Netzwerk mit Subnetz und Router erstellen.
- Subnetze mit DHCP, DNS-Servern, Hostrouten und Zuweisungspools. Siehe Netzwerke und Subnetze verwalten.
- Router mit externem Gateway. Ein Router verbindet Ihre Subnetze untereinander und über sein externes Gateway mit dem Internet. Siehe Router und statische Routen verwalten.
- Statische Routen und eine Routing-Tabelle. Senden Sie einen Adressbereich an einen Next Hop, und prüfen Sie die Routen eines Routers in einer Tabelle. Siehe Subnetze, Router und Routen.
- Ausgehender Zugriff über SNAT, eingehender Zugriff über Floating-IPs. Siehe Internetzugang: SNAT und Floating-IPs.
- Ports mit festen IPs und Port-Sicherheit. Reservieren Sie eine Adresse, wählen Sie die Sicherheitsgruppen eines Ports aus, und lassen Sie zusätzliche Adressen für virtuelle IPs durch. Siehe Ports, feste IPs und Port-Sicherheit.
- Prüfung des Internetzugangs. Verfolgen Sie den Weg von einer Instanz ins Internet Schritt für Schritt, mit einem Link zur Lösung für den ersten fehlgeschlagenen Schritt. Siehe Internetzugang einer virtuellen Maschine prüfen.
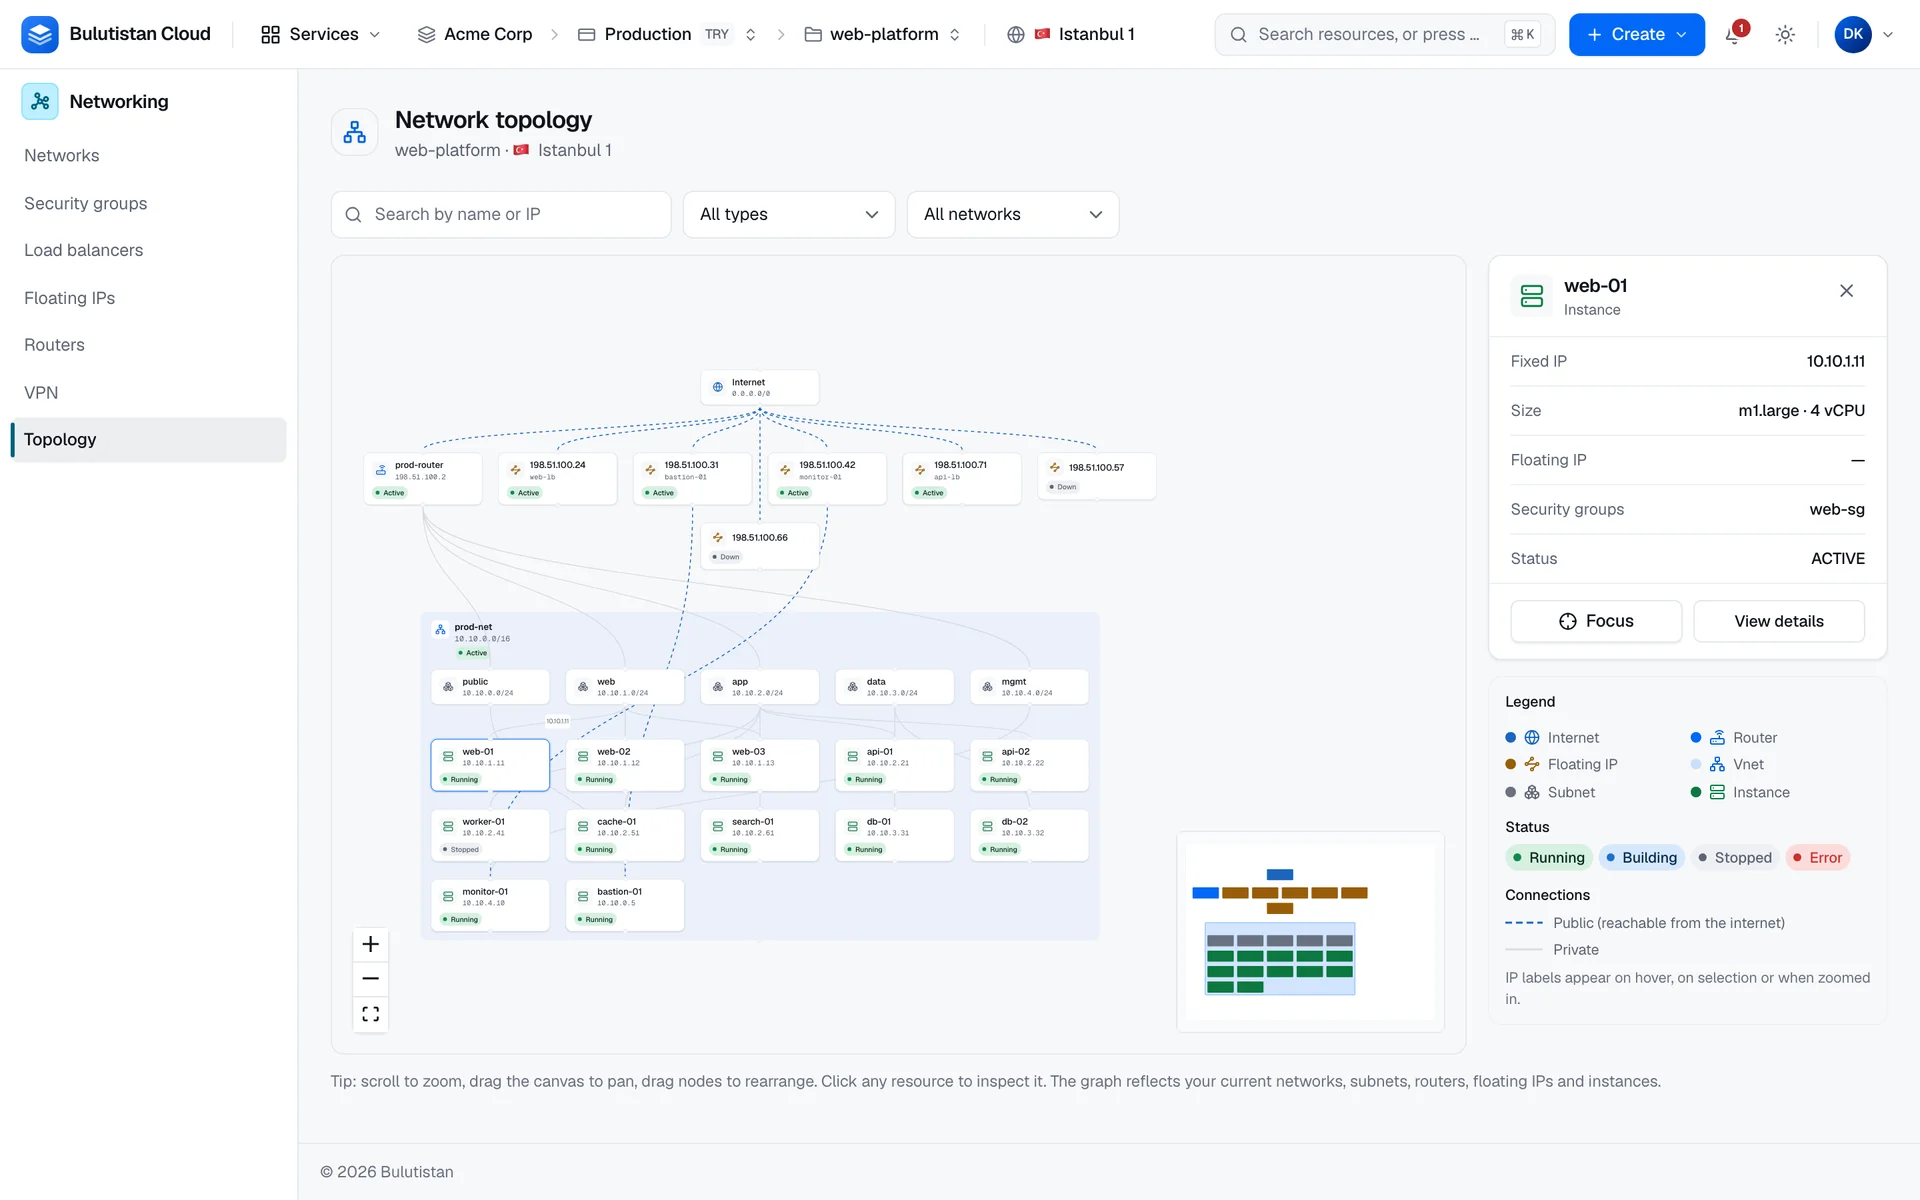
- Live-Topologie. Sehen Sie, wie Netzwerke, Subnetze, Router, Floating-IPs und Instanzen verbunden sind; öffentliche und private Pfade werden unterschiedlich dargestellt. Siehe Netzwerktopologie anzeigen.
Funktionsweise
Ein Netzwerk ist ein isoliertes Layer-2-Netzwerk in einem Projekt. Subnetze geben ihm Adressbereiche, und ihr DHCP-Dienst vergibt die Adressen. In der Konsole und in der REST-API muss der Block eines Subnetzes ein privater IPv4-Block innerhalb von 10.0.0.0/8, 172.16.0.0/12 oder 192.168.0.0/16 sein. Eine Instanz ist über einen Port mit dem Netzwerk verbunden; der Port bezieht seine feste IP-Adresse aus einem der Subnetze des Netzwerks. Der Port enthält auch die Sicherheitsgruppen, die den Datenverkehr der Instanz filtern.
Ein Router verbindet Subnetze. Jedes Subnetz, das Sie anhängen, wird zu einer Schnittstelle des Routers. Ein Router mit externem Gateway verbindet diese Subnetze außerdem mit einem externen Netzwerk, dem Weg ins Internet. Eine Instanz ohne Floating-IP erreicht das Internet über die SNAT-Adresse des Routers. Eine Floating-IP macht eine Instanz aus dem Internet erreichbar.
Erstellen und Löschen von Netzwerken, Routern und Ports laufen als asynchrone Vorgänge. Ein neues Netzwerk oder ein neuer Router hat den Status Wird erstellt, bis die Plattform die Bereitstellung abschließt, und danach den Status Aktiv – oder Fehler mit dem Grund auf seiner Seite. Änderungen an Subnetzen werden wirksam, sobald Sie sie speichern.
Virtual Networks ist dort verfügbar, wo die Region des Projekts es anbietet. In einer Region ohne dieses Angebot blendet die Konsole Netzwerke und Router im Menü aus, ein Link zu einer ihrer Seiten zeigt statt der Seite einen Hinweis an, und neue Netzwerke und Router werden abgelehnt.
Anwendungsfälle
- Mehrschichtige Anwendungen. Platzieren Sie Web-, Anwendungs- und Datenbankserver in getrennten Subnetzen eines Netzwerks, verbinden Sie die Subnetze mit einem Router, und steuern Sie mit Sicherheitsgruppen, welche Schicht welche andere erreicht.
- Private Back-Ends. Betreiben Sie Server ohne öffentliche Adressen, die für Updates dennoch über die SNAT-Adresse des Routers das Internet erreichen.
- Hybride Konnektivität. Verbinden Sie Ihre Subnetze über einen IPsec-Tunnel mit einem lokalen Netzwerk – mit Site-to-Site VPN.
Abrechnung
Virtual Networks rechnet nach diesen Dimensionen ab:
| Dimension | Abrechnung |
|---|---|
| Router | Pro Stunde von der Erstellung bis zur Löschung, sofern Router in Ihrer Region einen Preis haben. Ein Router, der nie den Status Aktiv erreicht, wird nicht abgerechnet. |
| Internet-Egress | Pro GB, das die Cloud über das externe Gateway eines Routers verlässt, sofern Egress in Ihrer Region einen Preis hat. Eingehender Datenverkehr wird nicht gezählt. Datenverkehr, den ein Load Balancer sendet, wird stattdessen als Load-Balancer-Egress abgerechnet. |
| Floating-IP | Pro Stunde, solange die Adresse zugewiesen ist, unabhängig davon, ob sie zugeordnet ist. Siehe Floating IPs. |
Netzwerke, Subnetze und Ports werden nicht abgerechnet. Jede zeitbasierte Gebühr wird über die Lebensdauer der Ressource für mindestens 60 Sekunden berechnet. Wie aus der Nutzung Gebühren auf Ihrer Rechnung werden, erfahren Sie unter So funktioniert die Abrechnung. Preise finden Sie unter Preise.
Limits
- In der Konsole und in der REST-API muss der Block eines Subnetzes ein privater IPv4-Block innerhalb von 10.0.0.0/8, 172.16.0.0/12 oder 192.168.0.0/16 sein.
- Netzwerk- und Routernamen bestehen aus 1–63 Kleinbuchstaben, Ziffern und Bindestrichen und müssen innerhalb des Projekts eindeutig sein.
- Ein Port, den Sie in der Konsole erstellen, hat genau eine feste IP-Adresse.
- Netzwerke, Subnetze, Ports, Router und Floating-IPs werden auf das Kontingent des Abonnements und die Zuteilung des Projekts angerechnet. Siehe Kontingente.
Alle Limits finden Sie unter Limits für Virtual Networks.
Zugehörige Dienste
- Security Groups: Regeln, die den Datenverkehr von Ports filtern.
- Floating IPs: öffentliche IPv4-Adressen für Ihre Instanzen.
- Load Balancers: Verteilen Sie den Datenverkehr auf Server in Ihren Subnetzen.
- Site-to-Site VPN: Verbinden Sie Ihre Subnetze mit einem anderen Standort.
- Virtual Machines: die Instanzen, die Sie mit Ihren Netzwerken verbinden.
Nächste Schritte
Schnellstart: Netzwerk mit Subnetz und Router erstellen
Richten Sie ein Netzwerk ein, über das Instanzen das Internet erreichen.
Netzwerke und Subnetze verwalten
Erstellen Sie Netzwerke, fügen Sie Subnetze hinzu, und ändern Sie sie.
Router und statische Routen verwalten
Verbinden Sie Subnetze, legen Sie das externe Gateway fest, und fügen Sie statische Routen hinzu.
Internetzugang einer virtuellen Maschine prüfen
Finden Sie den Schritt, der eine Instanz blockiert, und beheben Sie das Problem.