
Security Groups nədir?
Security Groups xidmətini öyrənin: qaydalar virtual maşınlarınızın trafikini necə süzgəcdən keçirir, qruplar, portlar və standart qrup necə əlaqələnir.
Security Groups xidməti virtual maşınlarınıza (instance) hansı trafikin çatdığını və onların hansı trafiki göndərdiyini idarə etməyə imkan verir. Təhlükəsizlik qrupu (security group) trafikə icazə verən qaydalar toplusudur. Qrupları virtual maşınlara və portlara qoşursunuz, qruplarının heç bir qaydasının icazə vermədiyi trafik isə atılır. Təhlükəsizlik qrupları bağlantıların vəziyyətini izləyir (stateful): icazə verilən trafikə cavablar avtomatik ötürülür.
Əsas imkanlar
- Daxil olan (ingress) və çıxan (egress) qaydalar. Trafikin daxil olmasına və çıxmasına protokol, port diapazonu və mənbə və ya təyinat üzrə icazə verin. Təhlükəsizlik qrupu qaydaları səhifəsinə baxın.
- IPv4 və IPv6. IPv4 və ya IPv6 ünvan blokları üçün qaydalar yazın. IPv4 və IPv6 bölməsinə baxın.
- Mənbə kimi təhlükəsizlik qrupu. Başqa qrupun və ya eyni qrupun bütün üzvlərindən gələn trafikə icazə verin. Mənbə və təyinat bölməsinə baxın.
- Geniş yayılmış xidmətlər üçün hazır şablonlar. SSH, HTTP, HTTPS, MySQL, PostgreSQL, RDP, DNS, ping və bütün trafik. Hazır şablonlar bölməsinə baxın.
- Bir dəfəyə çoxlu qayda. Bir neçə qaydanı birdən əlavə edin və bir neçəsini birdən silin. Təhlükəsizlik qruplarını və qaydaları yaradıb redaktə edin səhifəsinə baxın.
- Həssas portlar üçün xəbərdarlıqlar. Daxil olan qayda uzaqdan giriş və ya verilənlər bazası portunu bütün internetə açdıqda qayda redaktoru sizə xəbərdarlıq edir. Həssas portlar bölməsinə baxın.
- Standart çıxan qaydalar. Yeni qrup, siz onu dəyişənə qədər, IPv4 və IPv6 üçün bütün çıxan trafikə icazə verir. Standart qaydalar bölməsinə baxın.
- Əlaqəli resurslar və qüvvədə olan qaydalar. Qrupdan hansı virtual maşınların və portların istifadə etdiyini və virtual maşına tətbiq olunan bütün daxil olan qaydaları görün. Virtual maşının qüvvədə olan qaydalarına baxın səhifəsinə müraciət edin.
Necə işləyir
Təhlükəsizlik qrupu layihəyə (project) aiddir. O, qoşulduğu hər portun trafikini süzgəcdən keçirir: bunlar virtual maşınlarınızın şəbəkə interfeysləri və yaratdığınız portlardır. Bir portun bir neçə qrupu ola bilər. Qaydalar yalnız trafikə icazə verir, buna görə bütün qrupların qaydaları toplanır.
Hər layihənin bulud tərəfindən yaradılan default adlı təhlükəsizlik qrupu var. Qrup seçmədən yaratdığınız virtual maşın və ya port standart qrupu alır. Standart qrupu silmək olmaz.
Bulud qaydanı yerində dəyişmir: qaydanı redaktə etmək onu əvəz edir. Qaydanı redaktə edin bölməsinə baxın. Qrupun qaydalarında edilən dəyişiklik qrupdan istifadə edən hər porta tətbiq olunur. Qrupların və qaydaların yaradılması və silinməsi asinxron əməliyyatlar kimi icra olunur və konsol hər birinin başa çatmasını gözləyir.
Security Groups xidməti layihənin regionu onu təklif etdikdə əlçatandır. Onu təklif etməyən regionda konsol Security groups bəndini menyuda göstərmir, təhlükəsizlik qrupu səhifəsinə keçid səhifənin yerinə bildiriş göstərir, yeni təhlükəsizlik qrupları və qaydalar isə rədd edilir.
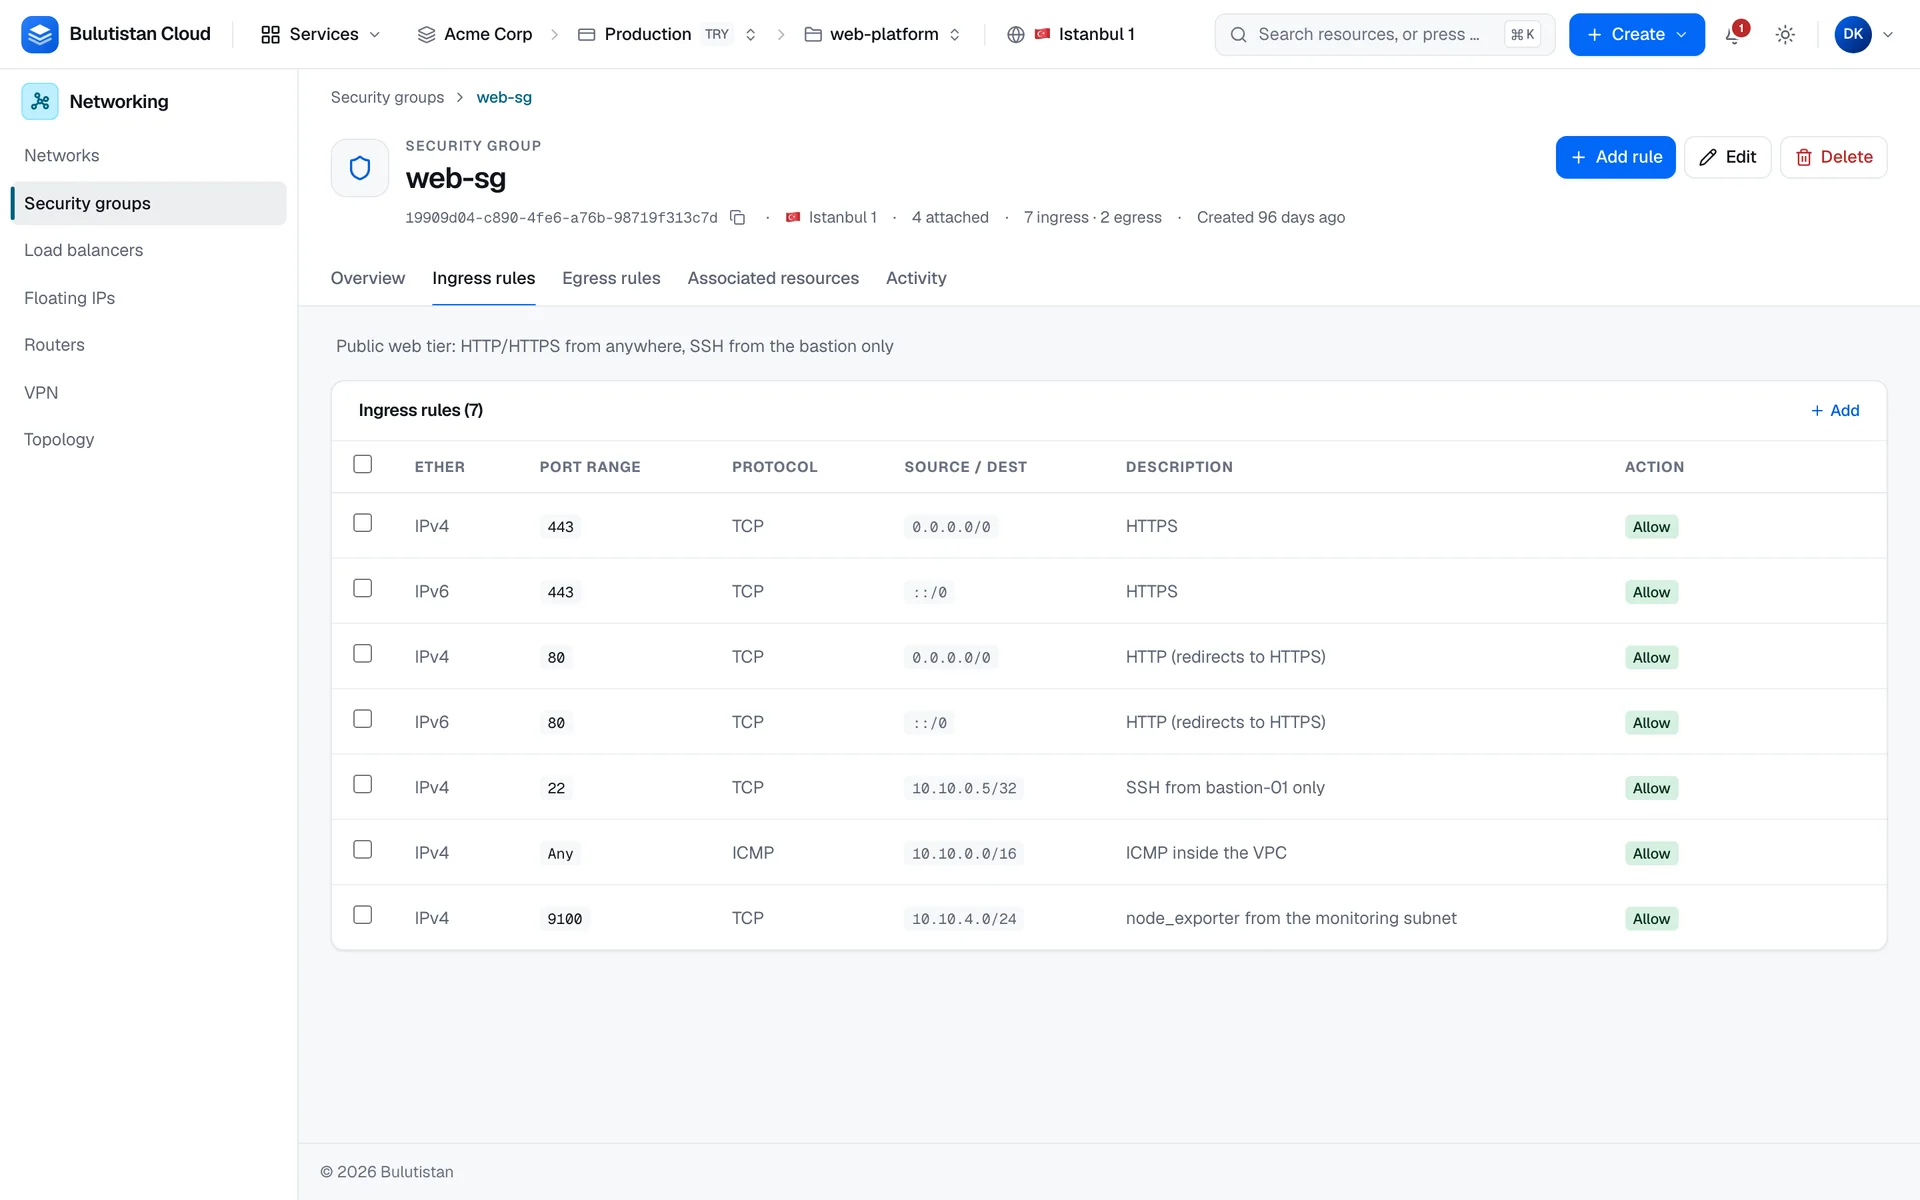
İstifadə ssenariləri
- İctimai veb serverlər. HTTPS və HTTP trafikinə hər yerdən, SSH trafikinə isə yalnız aralıq hostunuzdan icazə verin.
- Verilənlər bazası serverləri. Verilənlər bazası portuna yalnız tətbiq serverlərinin təhlükəsizlik qrupunun üzvlərindən icazə verin.
- İnzibati giriş. SSH və ya RDP trafikinə yalnız ofisinizin ictimai ünvanlarından və ya My IP seçimi ilə yalnız öz ünvanınızdan icazə verin.
Ödəniş
Təhlükəsizlik qrupları və onların qaydaları üçün ödəniş hesablanmır.
Limitlər
- Qrupun adı 1–63 kiçik hərf, rəqəm və defisdən ibarətdir və layihə daxilində unikaldır.
- Qaydalardakı portlar 1-dən 65535-ə qədərdir. Diapazonda birinci port sonuncudan böyük ola bilməz.
- Portun istifadə etdiyi qrup silinə bilməz,
defaultqrupu da silinə bilməz. - Təhlükəsizlik qrupları və onların qaydaları abunəliyin (subscription) kvotasına və layihənin ayırmasına (allocation) daxil edilir. Yeni layihə, abunəliyin limitlərində yer qaldığı qədər, 10 təhlükəsizlik qrupu və 100 təhlükəsizlik qrupu qaydasına qədər ayırma ilə başlayır. Kvotalar səhifəsinə baxın.
Əlaqəli xidmətlər
- Virtual Networks: təhlükəsizlik qruplarının qoruduğu şəbəkələr (network) və portlar.
- Virtual Machines: virtual maşın yaradarkən təhlükəsizlik qruplarını seçin.
- Load Balancers: trafiki təhlükəsizlik qruplarınızın ona çatmağa icazə verdiyi serverlər arasında paylayın.
Növbəti addımlar
Təhlükəsizlik qrupu qaydaları
İstiqamətlər, protokollar, portlar, mənbələr və standart qaydalar.
Təhlükəsizlik qruplarını və qaydaları yaradıb redaktə edin
Qrup yaradın, qaydalar əlavə edib redaktə edin və qrupları silin.
Virtual maşının qüvvədə olan qaydalarına baxın
Virtual maşına tətbiq olunan bütün daxil olan qaydaları görün.
Security Groups üzrə tez-tez verilən suallar
Tez-tez verilən suallara cavablar.