
Site-to-Site VPN nədir?
Site-to-Site VPN xidmətini öyrənin: beş obyekt şəbəkənizə IPsec tunelini necə qurur, xidmət harada əlçatandır və ödəniş necə hesablanır.
Site-to-Site VPN buluddan kənardakı şəbəkəni (network), məsələn, ofis və ya data mərkəzi şəbəkəsini, IPsec tuneli vasitəsilə layihənizdəki (project) altşəbəkələrə (subnet) birləşdirir. Tunel xarici şlüzü (external gateway) olan marşrutlaşdırıcılarınızdan (router) birində sonlanır, iki şlüz (gateway) isə bir-birini əvvəlcədən paylaşılan açarla (pre-shared key) autentifikasiya edir. Bunu qurmağın üç yolu var: ad, uzaq CIDR-lər, qarşı tərəfin (peer) ünvanı və əvvəlcədən paylaşılan açar tələb edən cəld quraşdırma; hər obyektdən keçən addım-addım quraşdırma; və ya obyektləri bir-bir yaratmaq.
Əsas imkanlar
- Cəld quraşdırma. Bağlantıya ad verin, konsol isə VPN xidmətini (VPN service), hər iki siyasəti (policy) və lokal şəbəkəni tövsiyə olunan parametrlərlə konfiqurasiya edir. Uzaq CIDR-ləri, qarşı tərəfin ünvanını və əvvəlcədən paylaşılan açarı siz təqdim edirsiniz. Məkanı cəld quraşdırma ilə qoşun səhifəsinə baxın.
- Addım-addım quraşdırma. VPN xidmətindən başlayaraq, nəsə yazılmazdan əvvəl hansı obyektlərin təkrar istifadə edildiyini və hansılarının yaradıldığını göstərən xülasəyə qədər yeddi addım. Ustadla site connection yaradın səhifəsinə baxın.
- Təkrar istifadə edilə bilən obyektlər. Bir VPN xidməti, IKE siyasəti (IKE policy), IPsec siyasəti (IPsec policy) və ya son nöqtə qrupu (endpoint group) bir çox site connection-ə xidmət edə bilər. Təkrar istifadə və dəyişikliklər bölməsinə baxın.
- Bir tunelə bir neçə altşəbəkə. Bir site connection eyni qarşı tərəfə çatmalı olan bütün lokal altşəbəkələri daşıyır. Son nöqtə qrupları bölməsinə baxın.
- Yarımçıq icradan bərpa. Addım-addım quraşdırma yarıda dayanarsa, artıq yaratdığı bütün obyektləri siyahıda göstərir, siz isə onları saxlayıb yenidən cəhd etməyə və ya silməyə qərar verirsiniz. İcra yarıda dayanarsa bölməsinə baxın.
- Dead peer detection və tunelin idarə edilməsi. Qarşı tərəf cavab verməyi dayandırdıqda şlüzün necə reaksiya verəcəyini təyin edin və tuneli aktivləşdirin, qeyri-aktiv edin və ya yenidən başladın. Tuneli qeyri-aktiv edin, aktivləşdirin və ya yenidən başladın bölməsinə baxın.
Necə işləyir
Tunel beş obyektdən qurulur; konsolda gördükləriniz OpenStack VPN API-sinə uyğun gəlsin deyə onlar OpenStack adlarını saxlayır:
- VPN xidməti tunelləri xarici şlüzü olan marşrutlaşdırıcıya bağlayır. Marşrutlaşdırıcının xarici ünvanı tunelin lokal son nöqtəsidir (endpoint).
- IKE siyasəti 1-ci mərhələni təyin edir: iki şlüz bir-birini necə autentifikasiya edir və açarlar üzrə necə razılaşır.
- IPsec siyasəti 2-ci mərhələni təyin edir: tunel daxilindəki trafik necə qorunur.
- İki son nöqtə qrupu iki ucu göstərir: layihənizdəki lokal altşəbəkələri və uzaq CIDR-ləri.
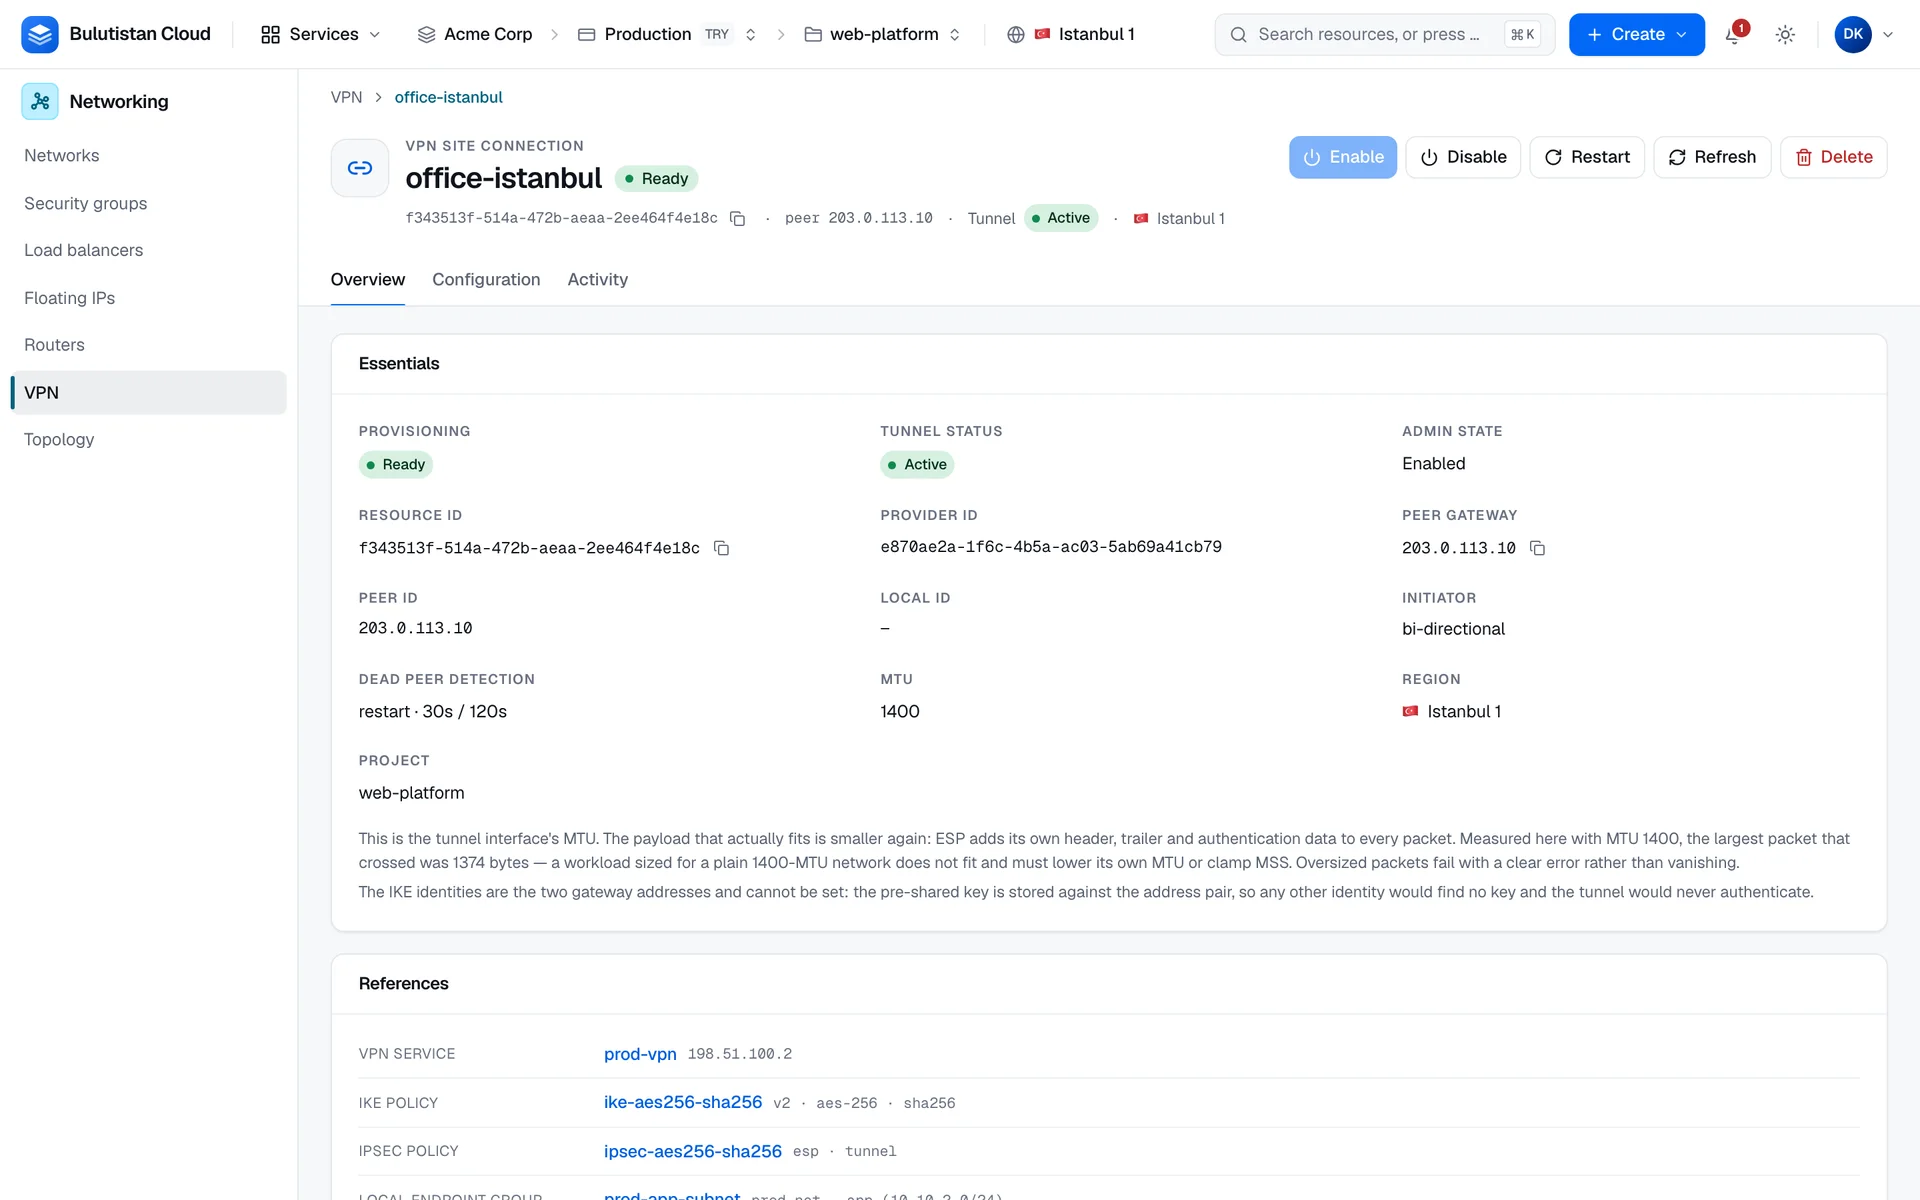
- Site connection tunelin özüdür. O, dörd obyekti əvvəlcədən paylaşılan açar və dead peer detection parametrləri ilə bir qarşı tərəfin şlüzünə (peer gateway) bağlayır.
Site connection digər dörd obyektə yalnız istinad edir və onlar bir çox bağlantı tərəfindən paylaşıla bilər. Bağlantı obyektdən istifadə etdiyi müddətdə obyekti silmək, siyasəti isə dəyişmək olmaz. Təfərrüatlar üçün Xidmət, siyasət, son nöqtə qrupu və site connection səhifəsinə baxın.
Hər obyektin təchizat statusu (provisioning status) var; o, platformanın obyekti yaratmağı və ya dəyişməyi başa çatdırıb-çatdırmadığını göstərir. VPN xidmətlərinin və site connection-lərin həmçinin provayderin bildirdiyi statusu olur; site connection üçün bu, tunelin statusudur. Tunelin Active statusu tunelin təhlükəsizlik bağlılıqlarının qurulduğunu bildirir; bu, trafikin keçdiyinə sübut deyil.
Site-to-Site VPN xidməti layihənin regionu onu təklif etdikdə əlçatandır: regionun şəbəkə xidməti VPN genişlənməsini təmin etməlidir, regionun operatoru isə xidməti qeyri-aktiv edə də bilər. Bu xidmət olmayan regionda konsol VPN bəndini menyuda göstərmir, VPN səhifəsinə keçid VPN-in regionda təklif olunmadığını bildirən bildiriş göstərir, API isə VPN obyektlərinin yaradılmasını rədd edir. Bildirişdə həmçinin bu yazılır: This project's region cannot be changed. To use it, open a project in a region that offers it. Anything you already have in other projects is unaffected.
İstifadə ssenariləri
- Hibrid şəbəkələr. Layihənizdəki serverlərə ofis və ya data mərkəzi şəbəkəsindən şifrlənmiş tunel üzərindən çatın.
- Bir neçə məkan. Hər uzaq şlüzü öz site connection-i ilə qoşun və onların hamısının bir VPN xidmətini və eyni siyasətləri paylaşmasına imkan verin.
Ödəniş
Site-to-Site VPN xidməti üçün ödəniş bu meyarlar üzrə hesablanır:
| Meyar | Necə hesablanır |
|---|---|
| Site connection | Yaradılmasından silinməsinə qədər saatlıq, saniyəlik uçotla. Ödəniş bağlantı üçün tunel statusu qeyd edildikdən sonra tətbiq olunur və bu zaman yaradılmasından etibarən onun bütün ömrünü əhatə edir. Heç vaxt tunel statusu qeyd edilməmiş bağlantı üçün ödəniş hesablanmır. |
| VPN xidmətləri, IKE və IPsec siyasətləri və son nöqtə qrupları | Onların öz haqqı yoxdur. |
Site connection üçün ömrü boyu ən azı 60 saniyə hesablanır. VPN xidmətinin işlədiyi marşrutlaşdırıcı marşrutlaşdırıcı kimi hesablanır; Virtual Networks səhifəsinə baxın. İstifadənin hesab-fakturanızda (invoice) necə xərclərə çevrildiyini öyrənmək üçün Ödəniş necə işləyir səhifəsinə baxın. Qiymətlər üçün Qiymətlər səhifəsinə baxın.
Limitlər
- Hər qarşı tərəfin şlüzü üçün bir site connection-dən istifadə edin. Eyni iki şlüz arasındakı ikinci bağlantı trafik daşımır; bunun əvəzinə qarşı tərəfə çatmalı olan bütün lokal altşəbəkələri bir lokal son nöqtə qrupuna yerləşdirin.
- Lokal son nöqtə qrupundakı hər altşəbəkə VPN xidmətinin marşrutlaşdırıcısına qoşulmalıdır.
- Əvvəlcədən paylaşılan açar ən azı 8 simvoldan ibarətdir və onu geri oxumaq olmur.
- Site connection-in MTU-su platformanın tenant şəbəkəsinin MTU-sunu aşa bilməz.
- Ad 1–255 simvoldan ibarətdir və layihədə öz tipindəki obyektlər arasında unikal olmalıdır.
Əlaqəli xidmətlər
- Virtual Networks: tunelin birləşdirdiyi marşrutlaşdırıcılar və altşəbəkələr.
- Security Groups: serverlərinizə gələn trafiki süzgəcdən keçirən qaydalar.
- Activity Log: VPN obyektlərinizi yaradan və dəyişən əməliyyatlar.
Növbəti addımlar
Məkanı cəld quraşdırma ilə qoşun
Bir ad, uzaq CIDR-lər, qarşı tərəfin ünvanı və əvvəlcədən paylaşılan açarla tunel yaradın.
Ustadla site connection yaradın
Addım-addım quraşdırmanın hər addımı, təkrar istifadə və uğursuzluqların idarə edilməsi ilə.
Xidmət, siyasət, son nöqtə qrupu və site connection
Obyektlər, onların qəbul etdiyi dəyərlər və qarşı tərəfin qurğusunun necə konfiqurasiya edildiyi.
VPN obyektlərini redaktə edin, qeyri-aktiv edin və silin
Bağlantını dəyişin, onun tunelini idarə edin və obyektləri düzgün ardıcıllıqla silin.
Site connection-lərdə nasazlıqları həll edin
Rədd edilən sorğular, qalxmayan tunel və digər problemlər.