
Ustadla site connection yaradın
Addım-addım quraşdırma ilə site-to-site tuneli qurun, hər obyekti təkrar istifadə edin və ya yaradın, icra yarıda dayandıqda bərpa edin.
Addım-addım quraşdırma site-to-site tunelin beş obyektindən hər addımda bir obyekt olmaqla ardıcıl keçir. Hər addımda layihədə (project) artıq olan obyekti təkrar istifadə edirsiniz və ya yenisini yaradırsınız. Son addımda təsdiq edənə qədər heç nə yaradılmır.
Başlamazdan əvvəl
- Abunəlikdə (subscription) və ya layihədə Owner və ya Contributor rolu, yaxud Networking üzrə Manage girişi olan fərdi rol (custom role) lazımdır. Networking üzrə Read girişi olan istənilən rol VPN obyektlərinə baxa bilər.
- Layihənin regionu Site-to-Site VPN xidmətini təklif etməlidir. Necə işləyir bölməsinə baxın.
- Layihədə xarici şlüzü (external gateway) olan marşrutlaşdırıcı (router) olmalıdır və uzaq şəbəkəyə (network) çatmalı olan altşəbəkələr (subnet) ona qoşulmalıdır. Altşəbəkə qoşun bölməsinə baxın.
- Uzaq tərəfi hazırlayın: uzaq şəbəkənin CIDR-ləri, uzaq VPN qurğusunun ictimai ünvanı, onun dəstəklədiyi IKE və IPsec parametrləri və ən azı 8 simvolluq əvvəlcədən paylaşılan açar (pre-shared key).
- Hər qarşı tərəfin şlüzü (peer gateway) üçün bir site connection-dən istifadə edin. Son nöqtə qrupları bölməsinə baxın.
Hər şeyi bir addan tövsiyə olunan parametrlərlə yaratmaq üçün bunun əvəzinə cəld quraşdırmadan istifadə edin. O, eyni addımları doldurur və siz onları yenə də dəyişə bilərsiniz.
Addım-addım quraşdırmanı açın
Konsolda NetworkingVPN bölməsinə keçin.
Guided setup düyməsini seçin.
Ustadda formanın yanında sadalanan yeddi addım var. Onlar arasında Next və Back düymələri ilə hərəkət edirsiniz; Next düyməsi cari addım tamamlandıqda əlçatan olur, keçdiyiniz addımda isə seçim nişanı göstərilir. Ustad daxil etdiklərinizi yalnız səhifə açıq olduğu müddətdə saxlayır: səhifədən çıxsanız və ya onu yenidən yükləsəniz, ustad yenidən başlayır.
İlk beş addımın hər biri bir obyekti təyin edir və Use an existing object, or create one seçimini təklif edir:
- Use existing: Existing object altında obyekt seçin. Layihədə həmin tipdə obyekt olduqda bu, standart seçimdir. Lokal və qarşı tərəf (peer) addımları yalnız uyğun tipdəki son nöqtə qruplarını (endpoint group) göstərir.
- Create new: yeni obyekt üçün sahələri doldurun. Layihədə belə obyekt olmadıqda bu, yeganə seçimdir və addımda Nothing to reuse in this project yet mesajı göstərilir.
Obyektin təkrar istifadəsi onu dəyişmir. Site connection IKE siyasətindən (IKE policy) və ya IPsec siyasətindən (IPsec policy) istifadə etdiyi müddətdə siyasəti (policy) dəyişmək olmaz, buna görə siyasəti yalnız onun parametrləri sizə lazım olan parametrlər olduqda təkrar istifadə edin. Təkrar istifadə və dəyişikliklər bölməsinə baxın.
VPN xidməti
VPN xidməti (VPN service) seçin və ya yenisini yaradın: Name sahəsinə ad daxil edin və Router sahəsində marşrutlaşdırıcını seçin. Yalnız xarici şlüzü olan marşrutlaşdırıcılar göstərilir.
Next düyməsini seçin.
Addım həmçinin Connect with recommended settings bölməsini təklif edir. Məkanı cəld quraşdırma ilə qoşun səhifəsinə baxın.
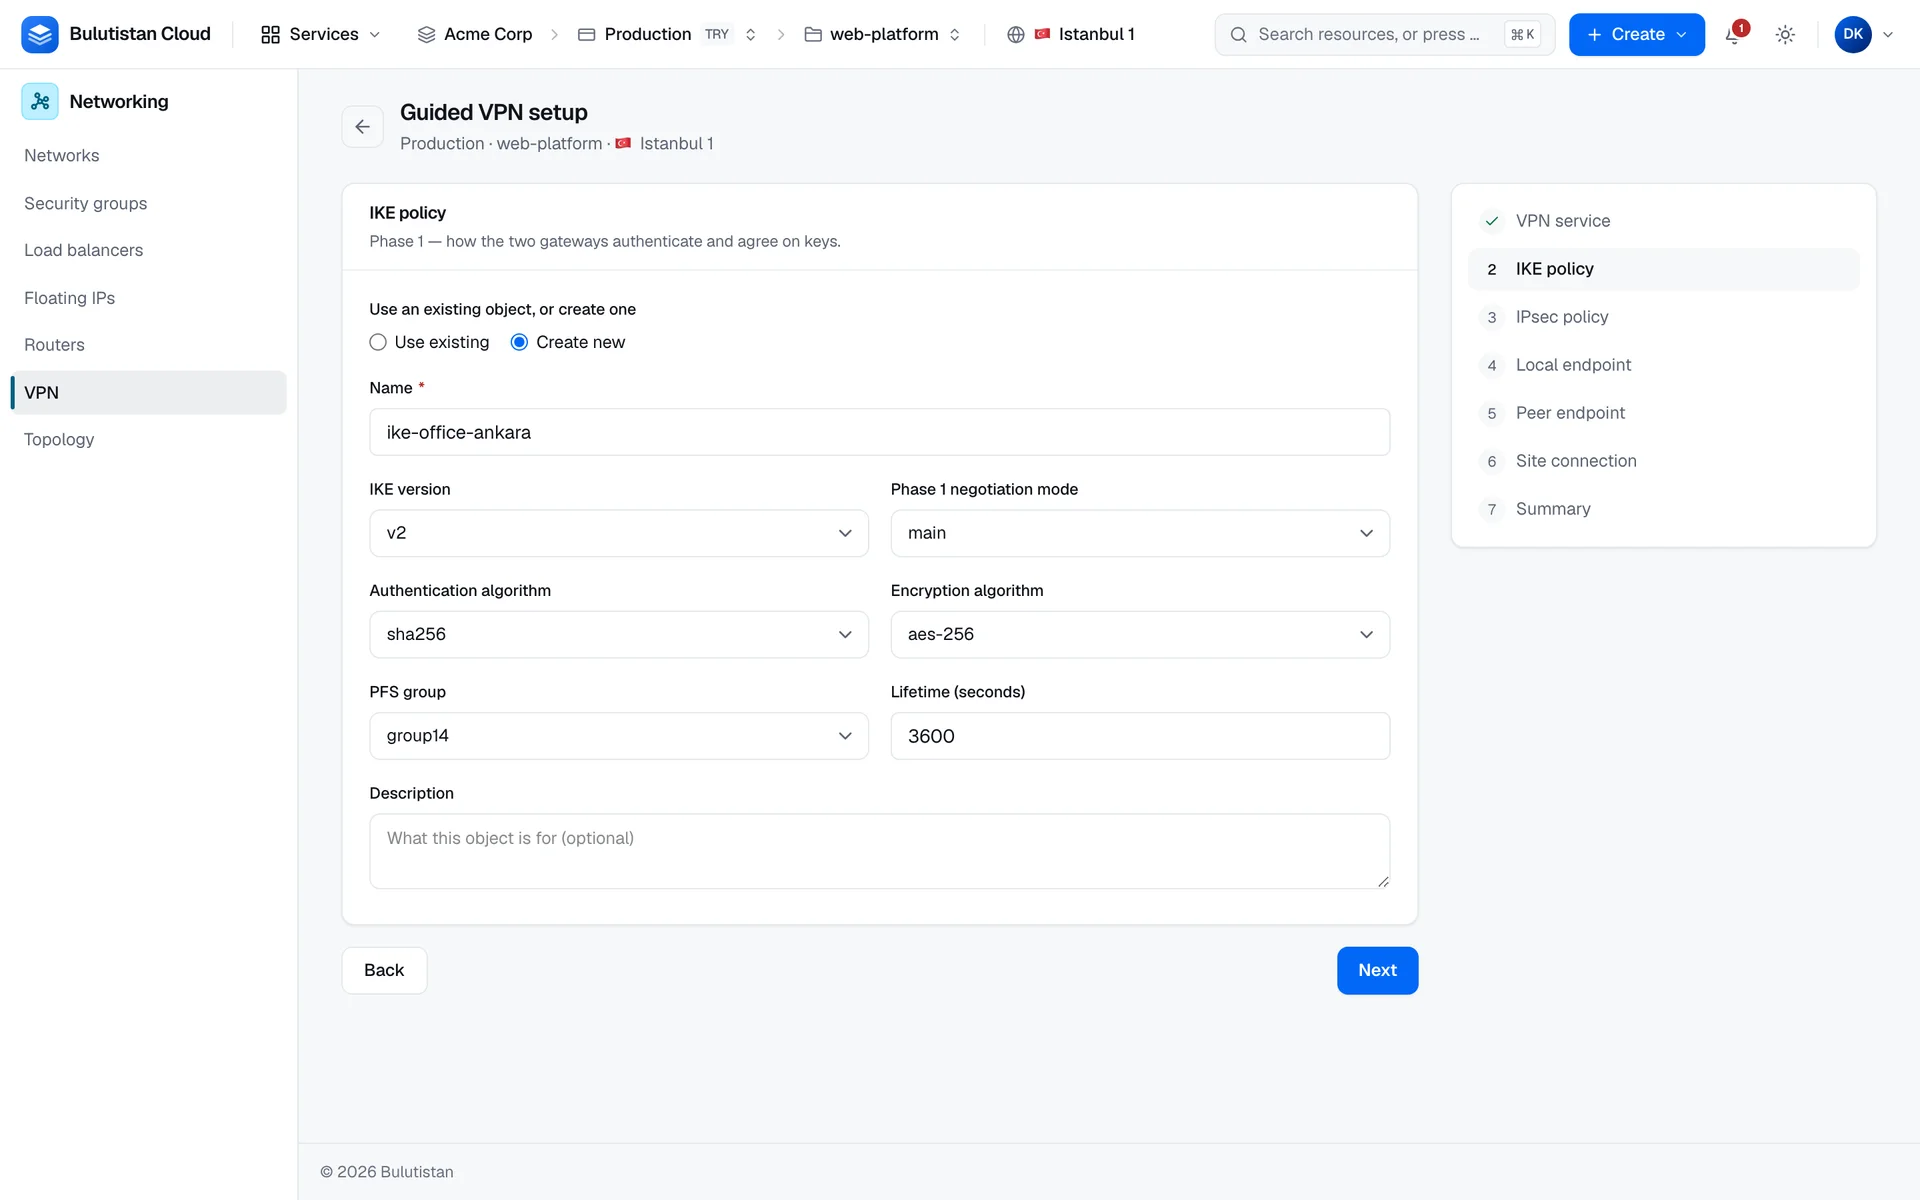
IKE siyasəti
IKE siyasəti seçin və ya yenisini yaradın: Name sahəsinə ad daxil edin və IKE version, Phase 1 negotiation mode, Authentication algorithm, Encryption algorithm, PFS group və Lifetime (seconds) dəyərlərini uzaq qurğuya uyğun təyin edin.
Next düyməsini seçin.
Yeni siyasət IKE v2, main rejimi, sha256, aes-256, group14 və 3600 saniyə ilə başlayır. Ömür müddəti ən azı 60 saniyə olmalıdır. Bütün dəyərlər üçün IKE siyasətləri bölməsinə baxın.
IPsec siyasəti
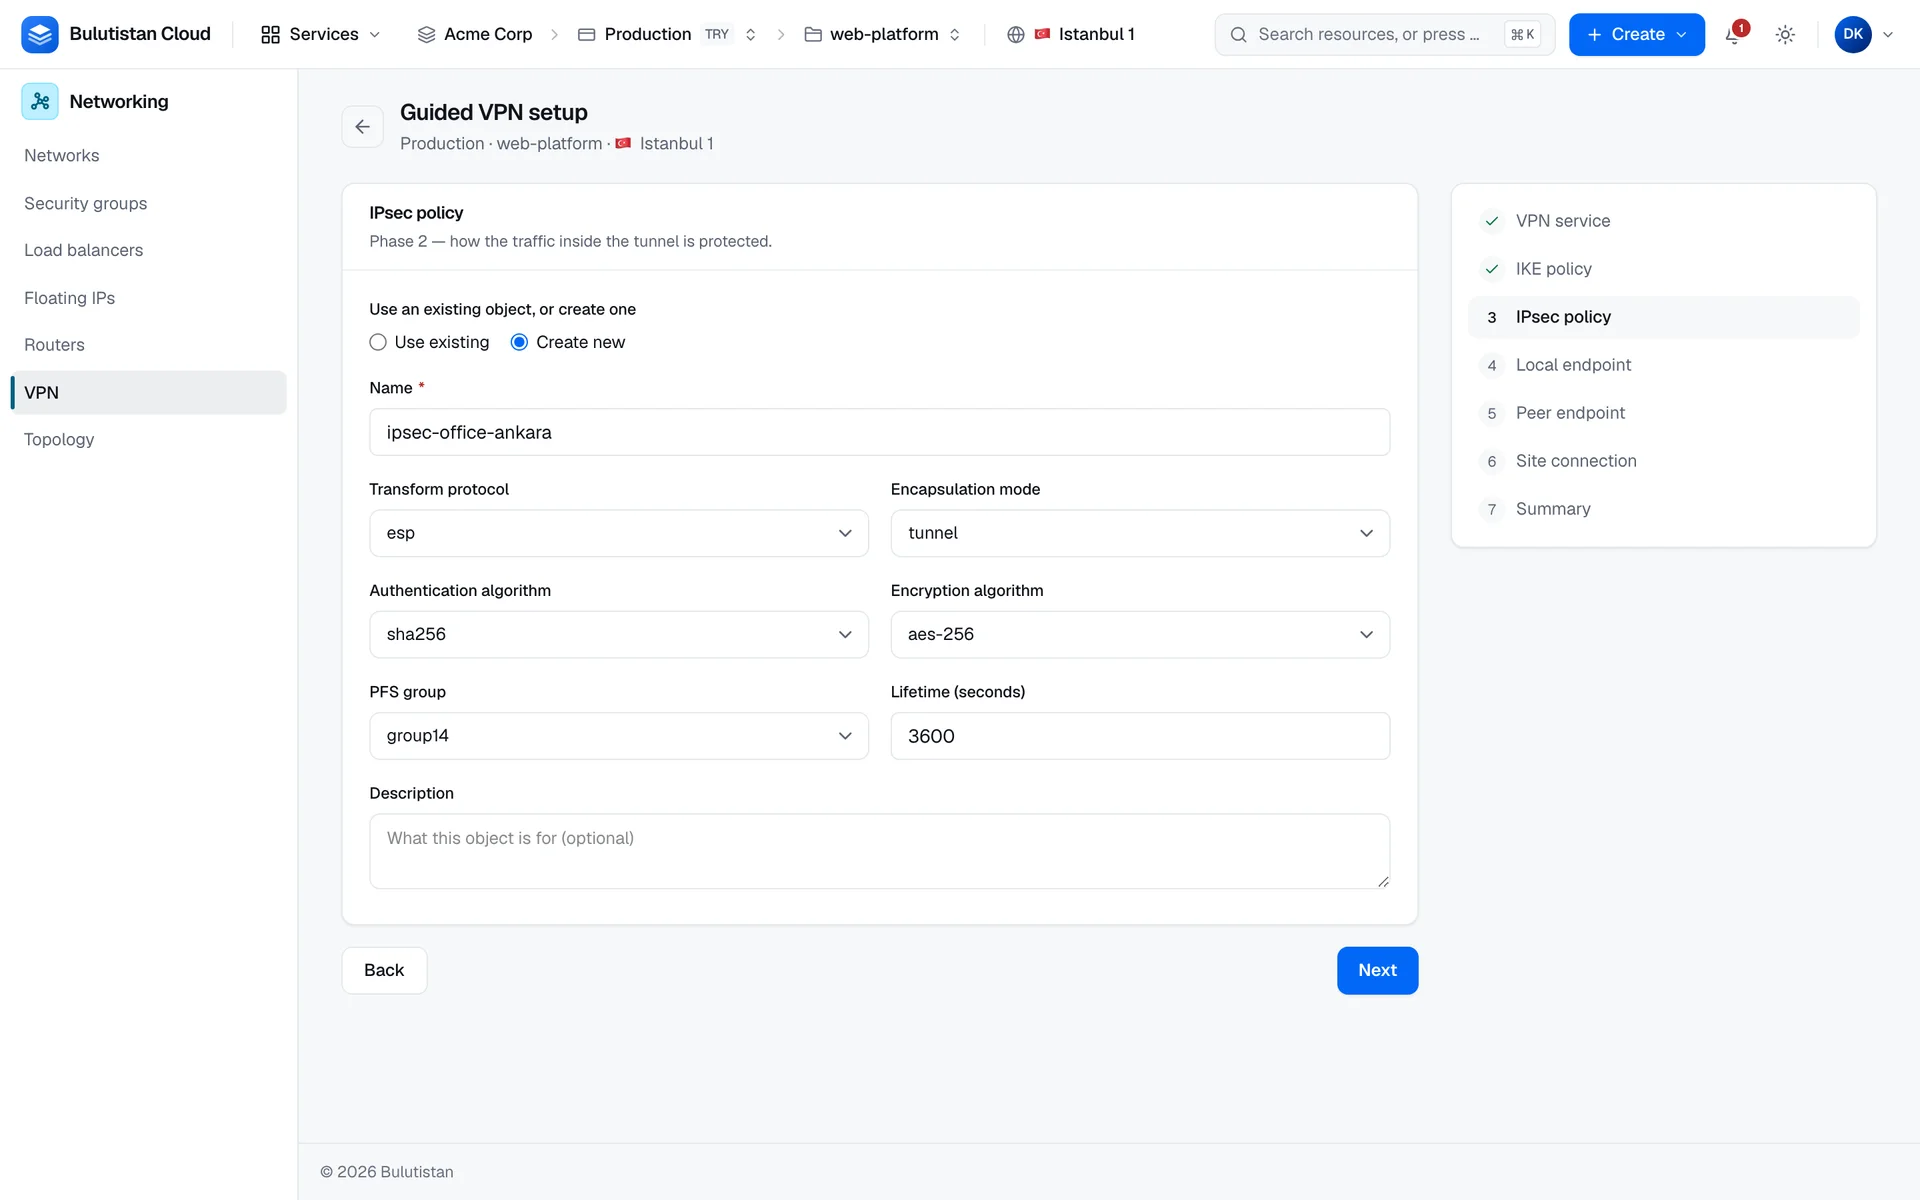
IPsec siyasəti seçin və ya yenisini yaradın: Name sahəsinə ad daxil edin və Transform protocol, Encapsulation mode, Authentication algorithm, Encryption algorithm, PFS group və Lifetime (seconds) dəyərlərini uzaq qurğuya uyğun təyin edin.
Next düyməsini seçin.
Yeni siyasət esp, tunnel rejimi, sha256, aes-256, group14 və 3600 saniyə ilə başlayır. Bütün dəyərlər üçün IPsec siyasətləri bölməsinə baxın.
Lokal son nöqtə
Tipi subnet olan son nöqtə qrupu seçin və ya yenisini yaradın: Name sahəsinə ad daxil edin və Local subnets altında uzaq şəbəkəyə çatmalı olan bütün altşəbəkələri seçin.
Next düyməsini seçin.
Qrupdakı hər altşəbəkə VPN xidmətinin marşrutlaşdırıcısına qoşulmalıdır. Ustad bunu yoxlamır; bunu sonda, siz yaratdıqda platforma yoxlayır. Bu qarşı tərəf üçün bütün altşəbəkələri bir qrupa yerləşdirin: eyni qarşı tərəfə ikinci site connection trafik daşımır.
Qarşı tərəfin son nöqtəsi
Tipi cidr olan son nöqtə qrupu seçin və ya yenisini yaradın: Name sahəsinə ad daxil edin və uzaq şəbəkənin CIDR-lərini Remote CIDRs sahəsinə daxil edin. Bir neçə CIDR-i vergül, boşluq və ya nöqtəli vergüllə ayırın.
Peer gateway address sahəsinə uzaq VPN qurğusunun ictimai ünvanını daxil edin.
Next düyməsini seçin.
Qrup eyni CIDR-i iki dəfə sadalaya bilməz. 172.16.0.0/16 blokunu iki dəfə daxil etsəniz, ustad bunu göstərir: 172.16.0.0/16 is listed twice — each subnet or CIDR can appear in a group only once.
IKE kimlikləri üçün sahə yoxdur: onlar həmişə iki şlüzün (gateway) ünvanlarıdır. Site connection-lər bölməsinə baxın.
Site connection
Bağlantı üçün Name sahəsinə ad daxil edin.
Pre-shared key sahəsinə açarı daxil edin: ən azı 8 simvol, uzaq qurğudakı ilə eyni.
Initiator, Dead peer detection action, DPD interval (seconds), DPD timeout (seconds) və MTU dəyərlərini təyin edin.
Next düyməsini seçin.
Sahələr bi-directional, hold, 30 saniyə və 120 saniyə ilə, MTU isə layihənin şəbəkələrinin ən kiçik MTU-su ilə başlayır. Hər sahə üçün Site connection-lər bölməsinə baxın.
Ustad açarın ən azı 8 simvoldan ibarət olduğunu, intervalın ən azı 1, gözləmə müddətinin (timeout) ən azı 2 olduğunu və MTU-nun ən azı 68 olduğunu yoxlayır. Qalanını yaratdıqda platforma yoxlayır: gözləmə müddəti intervaldan böyük olmalıdır, MTU isə platformanın tenant şəbəkəsinin MTU-sunu aşa bilməz.
Xülasə
Siyahını yoxlayın. Hər obyekt öz adını və Reused və ya Will be created nişanını göstərir. Site connection həmişə Will be created nişanını göstərir.
Create VPN connection düyməsini seçin.
Ustad yeni obyektləri addımların ardıcıllığı ilə bir-birinin ardınca yaradır və növbətiyə keçməzdən əvvəl hər birinin başa çatmasını müəyyən vaxt limitinə qədər gözləyir. Təkrar istifadə edilən obyektlərə toxunulmur. Sonra o, site connection-i yaradır. Hansısa obyekt o vaxta qədər hələ hazır deyilsə, platforma bağlantını rədd edir və icra dayanır; İcra yarıda dayanarsa bölməsinə baxın.
Obyektləri bir-bir yaradın
NetworkingVPN altındakı hər tab-vərəqənin öz yaratma düyməsi var: New VPN service, New IKE policy, New IPsec policy, New endpoint group və New site connection. Onlar ustaddakı sahələrlə eyni sahələri olan tam səhifəlik formaları açır. Yeni son nöqtə qrupu üçün Endpoint group type sahəsində tip seçilməlidir: subnet (local end) və ya cidr (remote end).
VPN xidmətini, IKE siyasətini, IPsec siyasətini, altşəbəkə son nöqtə qrupunu və CIDR son nöqtə qrupunu yaradın və ya təkrar istifadə etmək istədiklərinizin mövcud olduğunu yoxlayın.
Site connections tab-vərəqəsində New site connection düyməsini seçin.
Details bölməsində Name sahəsinə ad daxil edin. References bölməsində beş obyekti seçin.
Peer və Security bölmələrini ustaddakı kimi doldurun.
Create düyməsini seçin.
Beş siyahıdan biri boşdursa, forma bunu bildirir: Some of the objects this connection needs do not exist yet. Guided setup creates them as it goes. İstinad edilən obyektlərin yaradılması başa çatmalıdır; əks halda platforma bağlantını rədd edir və obyekt hazır olana qədər gözləməyinizi xahiş edir.
Sahə diqqət tələb edirsə, forma onu işarələyir, ona keçir və heç nə göndərmir. Obyekt yaradıldıqdan sonra konsol yeni site connection üçün onun səhifəsini, başqa obyekt üçün isə obyektin təfərrüatları ilə onun tab-vərəqəsini açır.
Nəticə
Site connection yaradıldıqda onun səhifəsi açılır və provayderin bildirdiyi tunel statusunu göstərir. Yeni obyektlər NetworkingVPN altında öz tab-vərəqələrində görünür. Uzaq qurğunu konfiqurasiya etmək üçün Qarşı tərəfin qurğusunu konfiqurasiya edin bölməsinə baxın.
İcra yarıda dayanarsa
Platforma obyekti rədd edərsə və ya onun yaradılması uğursuz olarsa, icra dayanır. Ustad The run stopped part-way mesajını və The request was refused altında səbəbi göstərir.
İcra dayanmazdan əvvəl obyektlər yaratmışdısa, ustad onların hər birini tipi, adı və ID-si ilə sadalayır və iki seçim təklif edir:
| Seçim | Nə edir | Nə vaxt istifadə etməli |
|---|---|---|
| Keep them and retry | Eyni dəyərlərlə uğursuz olan addımdan yenidən icra edir. Siyahıdakı obyektlər yenidən yaradılmır, təkrar istifadə edilir. | Səbəb müvəqqəti idi, məsələn, hələ hazır olmayan obyekt. |
| Delete what I created | Sadalanan obyektləri tərs ardıcıllıqla silir və dəyərlərinizlə Summary addımına qayıdır. Silmə uğursuz olarsa, qalan obyektlər səbəbi ilə birlikdə siyahıda qalır. | Səbəb daxil etdiyiniz dəyərdir, məsələn, MTU və ya dead peer detection gözləmə müddəti. Onun addımına qayıdın, onu düzəldin və yenidən yaradın. |
Uğursuzluğa dəyər səbəb olubsa, eyni dəyərlərlə təkrar cəhd yenə uğursuz olur. Heç nə yaradılmayıbsa, ustad bunu göstərir: Nothing was created before the failure, so there is nothing to clean up. Retry düyməsini və ya əvvəlcə dəyərləri dəyişmək üçün Back to the summary düyməsini seçin.
- Öz yaradılması uğursuz olan obyekt siyahıda olmur. O, öz tab-vərəqəsində Error statusu ilə qalır. Təkrar cəhd etməzdən əvvəl onu silin: təkrar cəhd onu eyni adla yenidən yaradır, adlar isə unikal olmalıdır.
- Siyahı yalnız səhifə açıq olduğu müddətdə mövcuddur. Ustaddan çıxsanız, obyektlər öz tab-vərəqələrində qalır. Onları yeni icrada və ya New site connection formasında təkrar istifadə edə və ya silə bilərsiniz. VPN xidmətini, siyasəti və ya son nöqtə qrupunu silin bölməsinə baxın.