
Identity & Access Management nədir?
Identity & Access Management-in təşkilatınıza kimin daxil ola bildiyini, üzvlər, xidmət hesabları və tokenlərin nə edə bildiyini necə idarə etdiyini öyrənin.
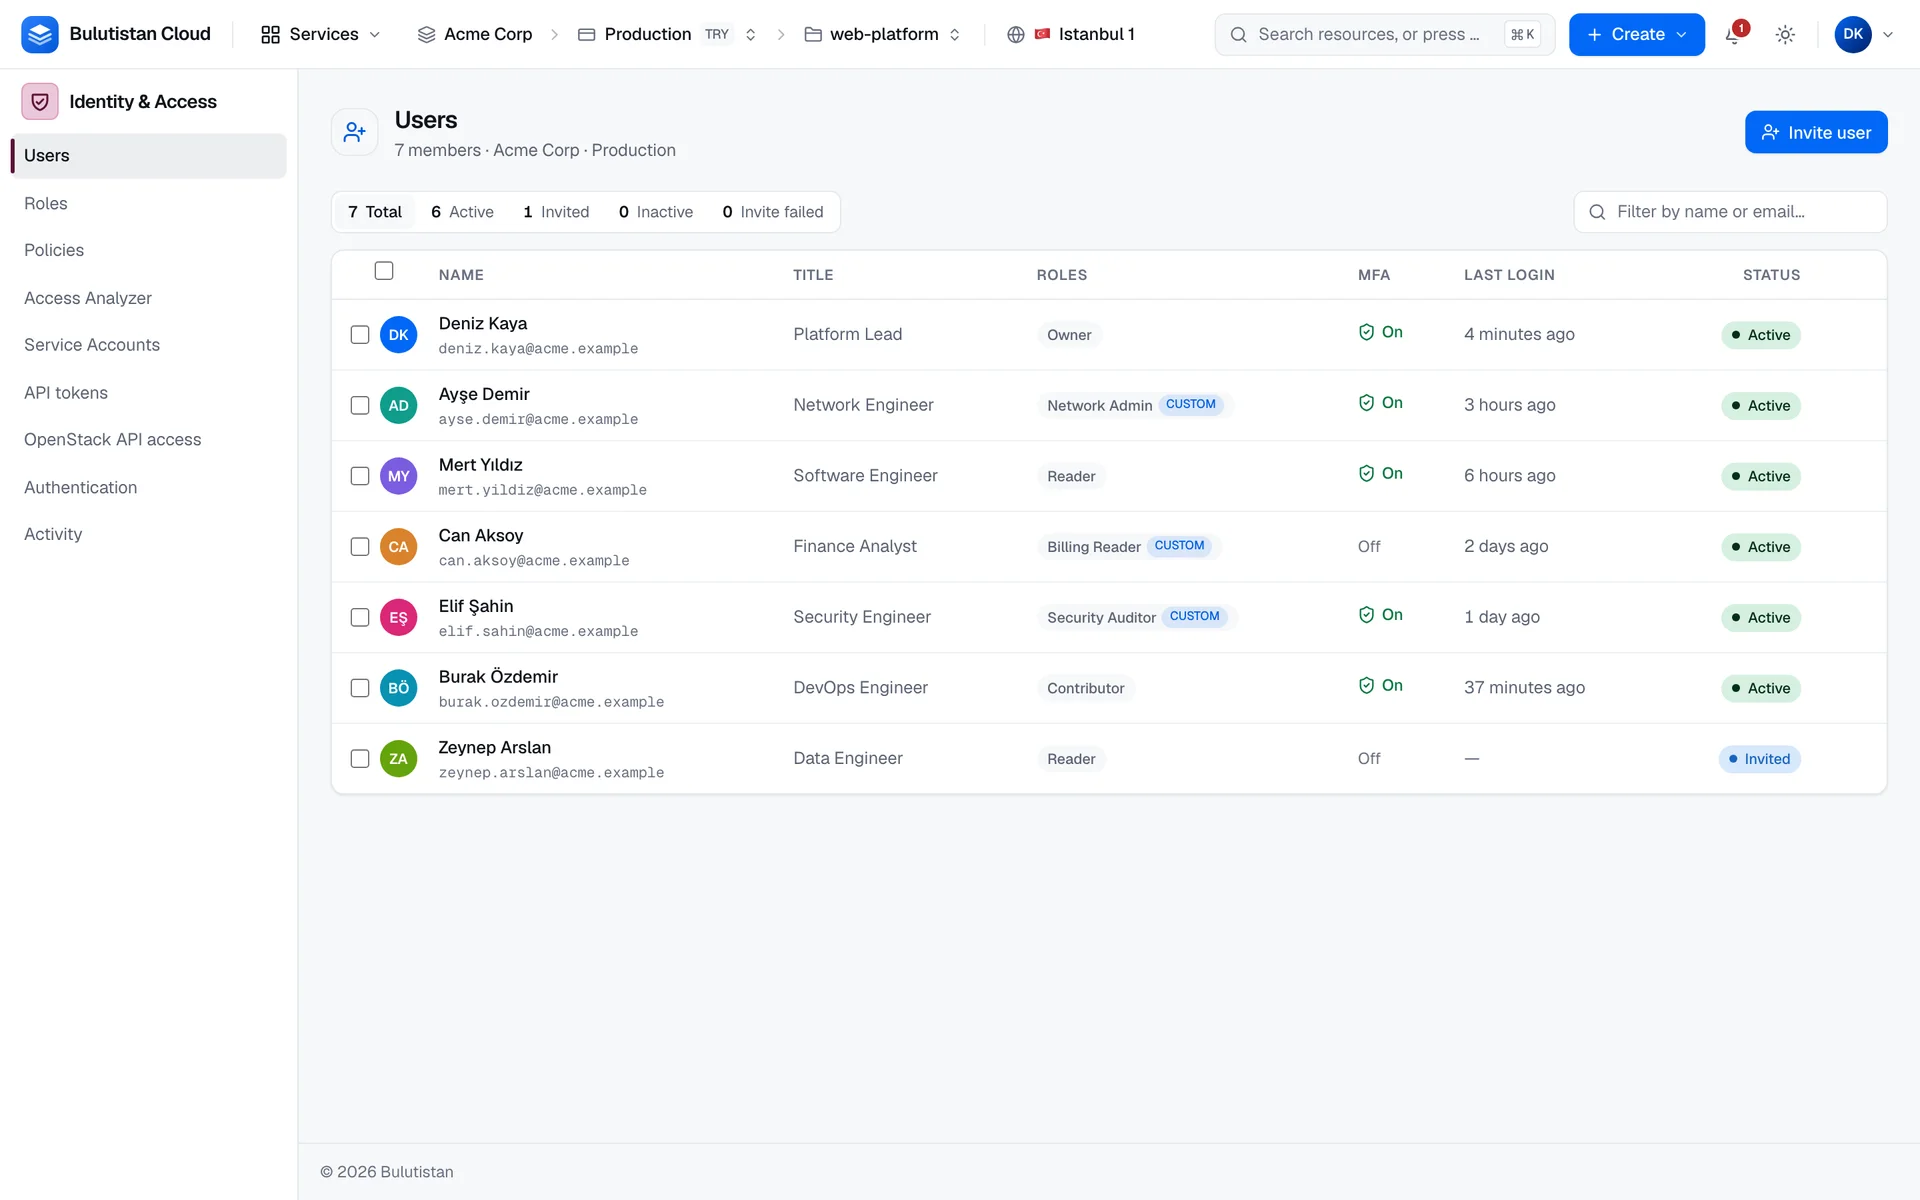
Identity & Access Management (IAM) təşkilatınıza kimin daxil ola bildiyini və orada nə edə bildiyini idarə edir. Siz üzvləri dəvət edir, onlara lazım olan miqyasda (scope) rollar verir, iki faktorlu autentifikasiyanı (two-factor authentication) tələb edir və avtomatlaşdırma üçün xidmət hesabları (service account) və API tokenləri (API token) yaradırsınız. Onu konsolda Identity & Access bölməsində tapa bilərsiniz.
Əsas imkanlar
- Üzvlər və dəvətlər (invitation). İnsanları e-poçtla rol və miqyasla dəvət edin. Onlar parollarını dəvət keçidi vasitəsilə özləri təyin edir. Üzvləri dəvət edin və idarə edin səhifəsinə baxın.
- Daxildə qurulmuş rollar (built-in role) və fərdi rollar (custom role). Dörd daxildə qurulmuş rol, həmçinin icazə matrisindən (permission matrix) qurduğunuz və ya başqa roldan klonladığınız fərdi rollar. Daxildə qurulmuş və fərdi rollardan istifadə edin səhifəsinə baxın.
- Abunəlik (subscription) və layihə (project) miqyasları. Rolu bütöv abunəlikdə və ya tək layihədə verin. Miqyaslar bölməsinə baxın.
- İki faktorlu autentifikasiya. Üzvlər autentifikator tətbiqindən (authenticator app) alınan kodla daxil olur, sahib isə bunu təşkilatda məcburi edə bilər. Qurğu itirildikdə bərpa kodlarından (recovery code) istifadə olunur. İki faktorlu autentifikasiyanı məcburi edin səhifəsinə baxın.
- Əlavə təsdiqləmə (step-up verification). Həssas əməliyyatlar, hətta açıq seansda da, yeni kod tələb edir. Əlavə təsdiqləmə bölməsinə baxın.
- Xidmət hesabları və API tokenləri. Öz rolları olan maşın kimlikləri və sizin adınızdan işləyən miqyaslı tokenlər. Sirlər (secret) bir dəfə göstərilir. Xidmət hesabları və API tokenləri səhifəsinə baxın.
- Seanslar. Hesabınıza daxil olmuş hər brauzeri görün və onlardan istənilən birinin seansını sonlandırın. Seansları idarə edin səhifəsinə baxın.
Necə işləyir
Təşkilatınızda abunəliklər, hər abunəlikdə isə layihələr olur. Üzvlər və xidmət hesabları təşkilata aiddir. Hər biri girişi rol təyinatları vasitəsilə alır: rol, məsələn, Contributor, müəyyən miqyasda, yəni ya bütün layihələri ilə birlikdə abunəlikdə, ya da tək layihədə verilir.
Konsolun API-sinə göndərilən hər sorğu layihəyə tətbiq olunan rol təyinatları ilə yoxlanılır. Rol hər icazə (permission) resursu üçün, məsələn, Compute / Instances və ya Identity & Access üçün, None, Read və ya Manage səviyyəsi verir; bir neçə təyinat tətbiq olunduqda ən yüksək səviyyə qalib gəlir.
Üzvlər e-poçt ünvanı və parolla, iki faktorlu autentifikasiya aktiv olduqda isə həm də autentifikator tətbiqindən alınan kodla daxil olur. Xidmət hesabları və API tokenləri daxil olmur: onlar hər API sorğusu ilə sirr göndərir.
İstifadə ssenariləri
- Komandanın qəbulu. Üzvləri dəvət edin və hər birinə lazım olan rolu onlar üçün kifayət edən ən dar miqyasda verin.
- Minimal imtiyazlar. Yalnız iş üçün lazım olanı verən fərdi rollar qurun və onları tək layihədə təyin edin.
- Avtomatlaşdırma. CI/CD konveyerlərinə insanın giriş məlumatları əvəzinə öz rolları olan xidmət hesabı verin.
- Hesab təhlükəsizliyi. Təşkilatınızda iki faktorlu autentifikasiyanı tələb edin və tanımadığınız seansları sonlandırın.
Ödəniş
Identity & Access Management-in öz ödəniş meyarları yoxdur: üzvlər, rollar, xidmət hesabları və tokenlər üçün uçot aparılmır. Üzvlərin və xidmət hesablarının yaratdığı resurslar üçün ödəniş həmişəki kimi onların abunəliyinə hesablanır. Ödəniş necə işləyir səhifəsinə baxın.
Limitlər
- Dəvət keçidi 7 gün etibarlıdır və bir dəfə işləyir.
- Xidmət hesabının ləğv edilməmiş 5-ə qədər açarı ola bilər və hər açar 365 gün etibarlıdır.
- API tokenini rotasiya etdikdən sonra əvvəlki sirr 24 saat işləməyə davam edir.
- Rol abunəlikdə və ya layihədə təyin edilə bilər.
Digər xidmətlərin limitləri üçün Xidmət limitləri səhifəsinə baxın.
Əlaqəli xidmətlər
- OpenStack API Access: Terraform, openstack CLI və Kubernetes üçün tətbiq giriş məlumatları (application credential).
- Activity Log: konsolda və ya REST API vasitəsilə icra edilən əməliyyatlar.
- Cost Management: Billing Operator rolunun idarə etdiyi büdcələr (budget) və xərclər.
Növbəti addımlar
Üzvləri dəvət edin və idarə edin
İnsanları rol və miqyasla dəvət edin, dəvətləri idarə edin, üzvləri qeyri-aktiv edin və ya silin.
Daxildə qurulmuş və fərdi rollardan istifadə edin
Daxildə qurulmuş rol seçin və ya öz rolunuzu qurun.
İki faktorlu autentifikasiyanı məcburi edin
Üzvlərdən autentifikator tətbiqi ilə daxil olmağı tələb edin.
Xidmət hesabları və API tokenləri
Avtomatlaşdırmaya öz kimliyini və giriş məlumatlarını verin.