
Was ist Identity & Access Management?
Erfahren Sie, wie Identity & Access Management steuert, wer sich bei Ihrer Organisation anmelden kann und was Mitglieder, Dienstkonten und Tokens tun können.
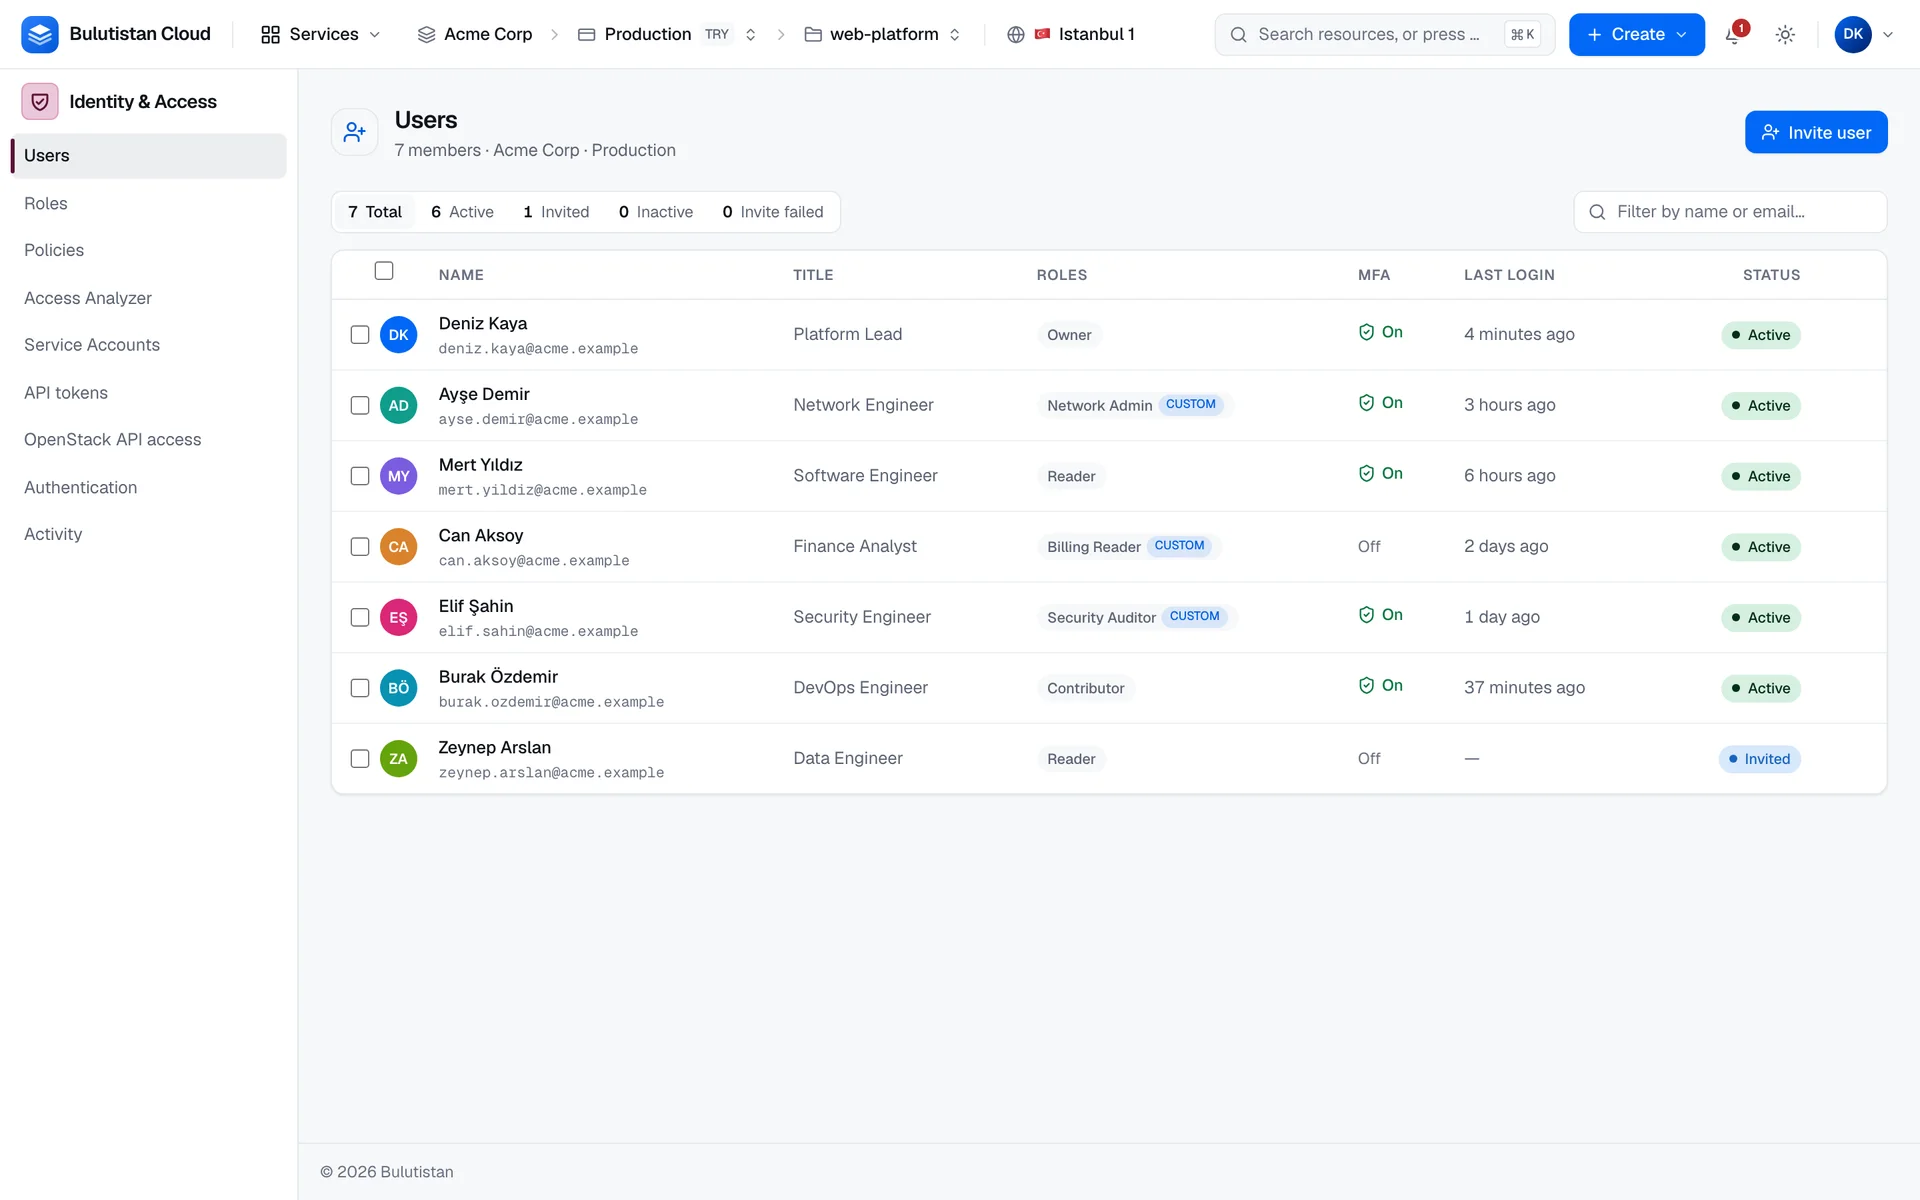
Identity & Access Management (IAM) steuert, wer sich bei Ihrer Organisation anmelden kann und was diese Personen dort tun können. Sie laden Mitglieder ein, weisen ihnen Rollen in dem Bereich zu, den sie benötigen, verlangen die Zwei-Faktor-Authentifizierung und erstellen Dienstkonten und API-Tokens für die Automatisierung. Sie finden IAM in der Konsole unter Identität & Zugriff.
Hauptfunktionen
- Mitglieder und Einladungen. Laden Sie Personen per E-Mail mit einer Rolle und einem Bereich ein. Eingeladene Personen legen ihr eigenes Passwort über den Einladungslink fest. Siehe Mitglieder einladen und verwalten.
- Integrierte und benutzerdefinierte Rollen. Vier integrierte Rollen sowie benutzerdefinierte Rollen, die Sie aus einer Berechtigungsmatrix erstellen oder aus einer anderen Rolle klonen. Siehe Integrierte und benutzerdefinierte Rollen verwenden.
- Abonnement- und Projektbereiche. Weisen Sie eine Rolle für ein ganzes Abonnement oder für ein einzelnes Projekt zu. Siehe Bereiche.
- Zwei-Faktor-Authentifizierung. Mitglieder melden sich mit einem Code aus einer Authenticator-App an, und ein Inhaber kann sie in der Organisation verlangen. Wiederherstellungscodes helfen bei einem verlorenen Gerät. Siehe Zwei-Faktor-Authentifizierung erzwingen.
- Step-up-Bestätigung (erneute Zwei-Faktor-Bestätigung). Sensible Aktionen fragen nach einem neuen Code, selbst in einer offenen Sitzung. Siehe Step-up-Bestätigung.
- Dienstkonten und API-Tokens. Maschinenidentitäten mit eigenen Rollen und bereichsgebundene Tokens, die in Ihrem Namen handeln. Secrets werden nur einmal angezeigt. Siehe Dienstkonten und API-Tokens.
- Sitzungen. Sehen Sie jeden Browser, der bei Ihrem Konto angemeldet ist, und melden Sie jeden davon ab. Siehe Sitzungen verwalten.
Funktionsweise
Ihre Organisation enthält Abonnements, und jedes Abonnement enthält Projekte. Mitglieder und Dienstkonten gehören zur Organisation. Jedes Mitglied und jedes Dienstkonto erhält Zugriff über Rollenzuweisungen: eine Rolle wie Mitwirkender in einem Bereich, entweder einem Abonnement mit allen seinen Projekten oder einem einzelnen Projekt.
Jede Anfrage an die API der Konsole wird anhand der Rollenzuweisungen geprüft, die für das Projekt gelten. Eine Rolle gewährt für jeden Berechtigungsbereich, z. B. Compute / Instances oder Identity & Access, Keine, Lesen oder Verwalten, und wenn mehrere Zuweisungen gelten, gewinnt die höchste Ebene.
Mitglieder melden sich mit ihrer E-Mail-Adresse und ihrem Passwort an und, wenn die Zwei-Faktor-Authentifizierung aktiviert ist, mit einem Code aus einer Authenticator-App. Dienstkonten und API-Tokens melden sich nicht an, sondern senden mit jeder API-Anfrage ein Secret.
Anwendungsfälle
- Onboarding eines Teams. Laden Sie Mitglieder ein, und weisen Sie jedem Mitglied die benötigte Rolle im engsten Bereich zu, der dafür ausreicht.
- Prinzip der geringsten Rechte. Erstellen Sie benutzerdefinierte Rollen, die nur gewähren, was eine Aufgabe erfordert, und weisen Sie sie für ein einzelnes Projekt zu.
- Automatisierung. Geben Sie CI/CD-Pipelines ein Dienstkonto mit eigenen Rollen statt der Anmeldedaten einer Person.
- Kontosicherheit. Verlangen Sie in Ihrer Organisation die Zwei-Faktor-Authentifizierung, und melden Sie Sitzungen ab, die Sie nicht kennen.
Abrechnung
Identity & Access Management hat keine eigenen Abrechnungsdimensionen: Mitglieder, Rollen, Dienstkonten und Tokens werden nicht nutzungsbasiert erfasst. Die Ressourcen, die Mitglieder und Dienstkonten erstellen, werden wie üblich ihrem Abonnement in Rechnung gestellt. Siehe So funktioniert die Abrechnung.
Limits
- Ein Einladungslink ist 7 Tage lang gültig und nur einmal verwendbar.
- Ein Dienstkonto kann bis zu 5 Schlüssel haben, die nicht widerrufen sind, und jeder Schlüssel ist 365 Tage lang gültig.
- Nachdem Sie ein API-Token rotiert haben, funktioniert das vorherige Geheimnis noch 24 Stunden lang.
- Eine Rolle kann für ein Abonnement oder für ein Projekt zugewiesen werden.
Die Limits anderer Dienste finden Sie unter Dienstlimits.
Zugehörige Dienste
- OpenStack API Access: Anwendungs-Credentials für Terraform, die openstack-CLI und Kubernetes.
- Activity Log: die Vorgänge, die in der Konsole oder über die REST-API ausgeführt wurden.
- Cost Management: Budgets und Ausgaben, die die Rolle Abrechnungsoperator verwaltet.
Nächste Schritte
Mitglieder einladen und verwalten
Laden Sie Personen mit einer Rolle und einem Bereich ein, verwalten Sie Einladungen, und deaktivieren oder entfernen Sie Mitglieder.
Integrierte und benutzerdefinierte Rollen verwenden
Wählen Sie eine integrierte Rolle, oder erstellen Sie eine eigene.
Zwei-Faktor-Authentifizierung erzwingen
Verlangen Sie, dass sich Mitglieder mit einer Authenticator-App anmelden.
Dienstkonten und API-Tokens
Geben Sie Automatisierungen eine eigene Identität und eigene Anmeldedaten.