
Identity & Access Management nedir?
Identity & Access Management ile kuruluşa kimin giriş yapabileceğini ve üyelerin, servis hesaplarının ve belirteçlerin neler yapabileceğini denetlemeyi öğrenin.
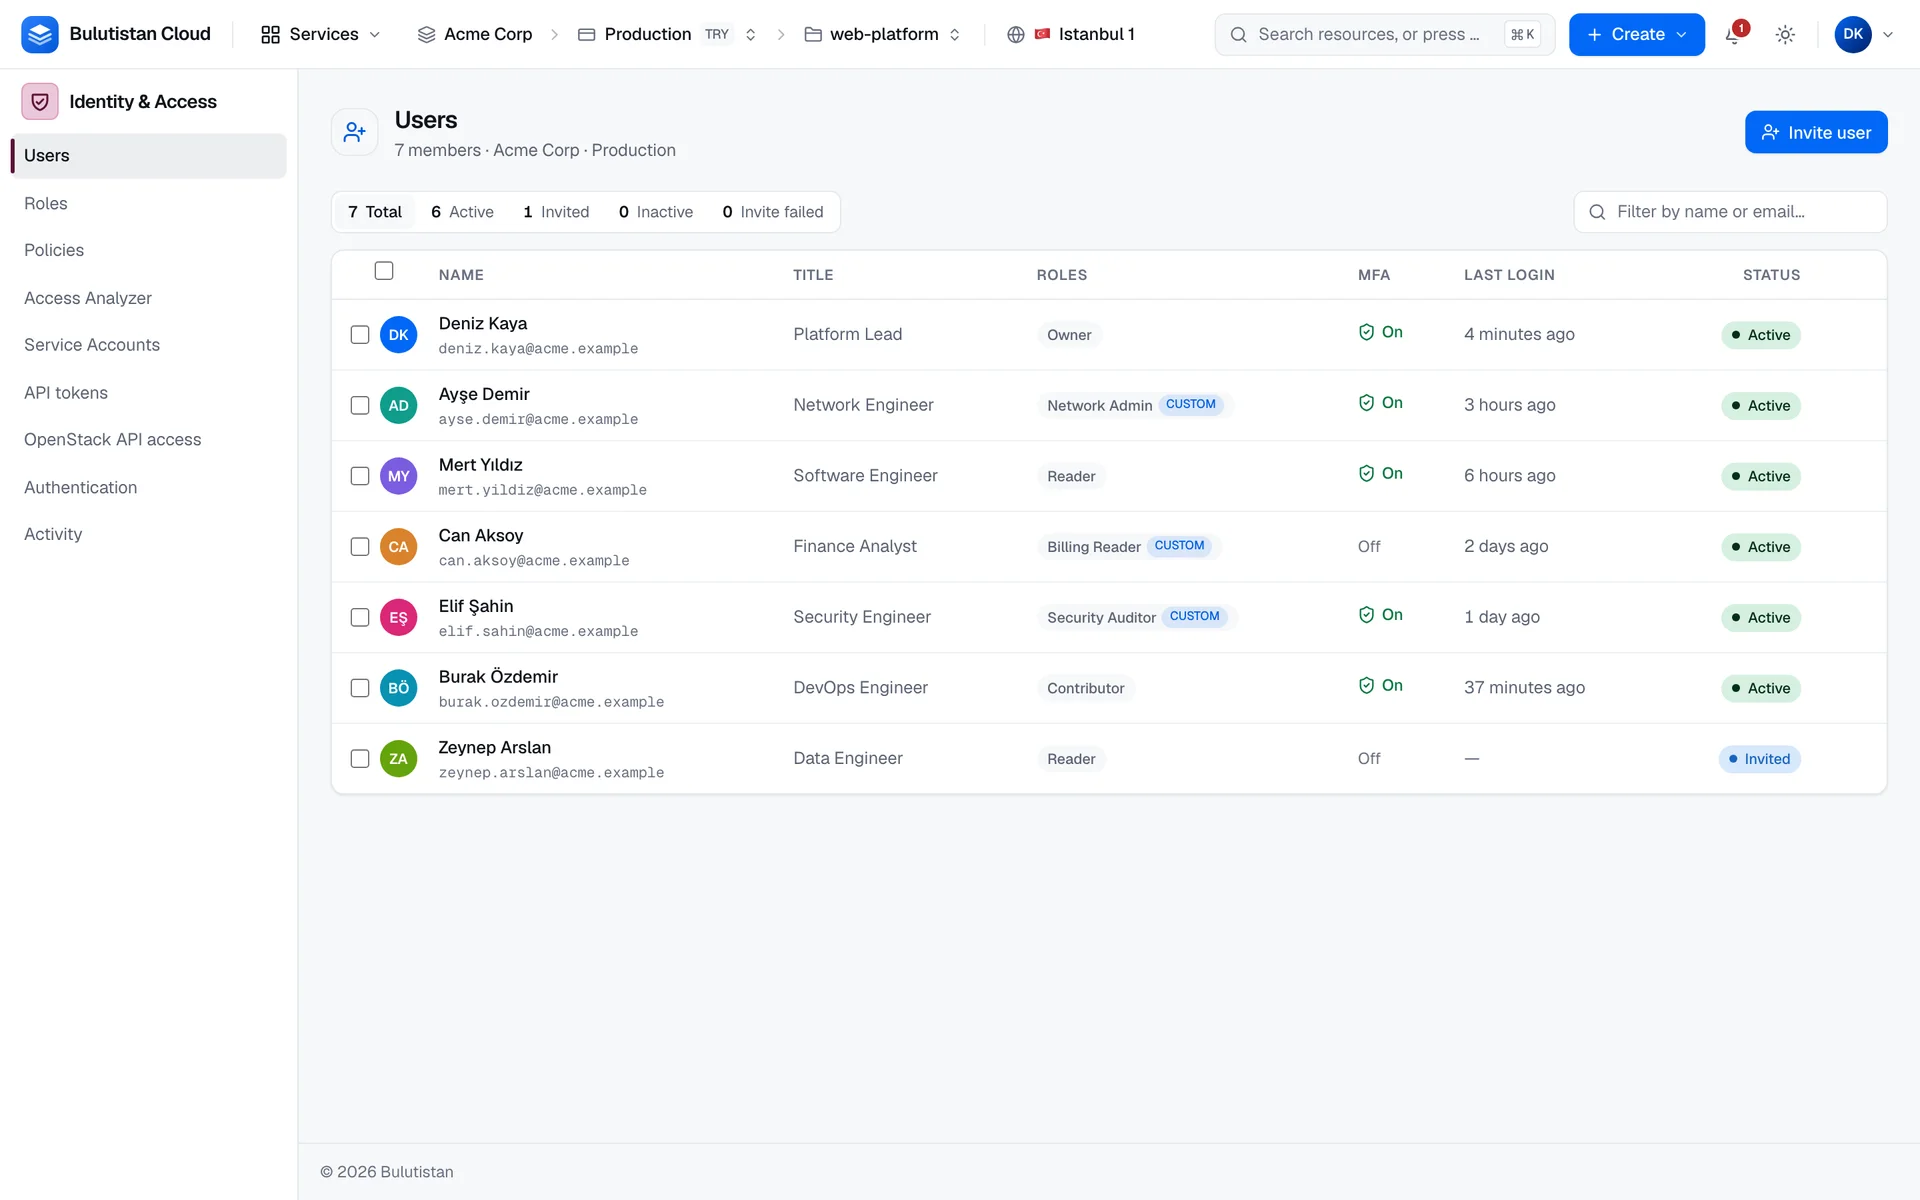
Identity & Access Management (IAM), kuruluşunuza kimin giriş yapabileceğini ve orada neler yapabileceğini denetler. Üyeleri davet eder, onlara ihtiyaç duydukları kapsamda roller verir, iki adımlı doğrulamayı zorunlu kılar ve otomasyon için servis hesapları ile API belirteçleri oluşturursunuz. Konsolda bu hizmeti Kimlik & Erişim altında bulursunuz.
Temel özellikler
- Üyeler ve davetler. Kişileri bir rol ve kapsamla e-posta üzerinden davet edin. Kişiler kendi parolalarını davet bağlantısından belirler. Bkz. Üyeleri davet etme ve yönetme.
- Yerleşik ve özel roller. Dört yerleşik rol ve bir izin matrisinden oluşturduğunuz ya da başka bir rolden klonladığınız özel roller. Bkz. Yerleşik ve özel rolleri kullanma.
- Abonelik ve proje kapsamları. Bir rolü aboneliğin tamamında veya tek bir projede verin. Bkz. Kapsamlar.
- İki adımlı doğrulama. Üyeler bir kimlik doğrulayıcı uygulamasından alınan kodla giriş yapar; bir sahip bunu kuruluşta zorunlu kılabilir. Kurtarma kodları, kaybolan bir cihazın yerini tutar. Bkz. İki adımlı doğrulamayı zorunlu kılma.
- Ek doğrulama (step-up). Hassas eylemler, açık bir oturumda bile yeni bir kod ister. Bkz. Ek doğrulama (step-up).
- Servis hesapları ve API belirteçleri. Kendi rolleri olan makine kimlikleri ve sizin adınıza işlem yapan, kapsamı sınırlandırılmış belirteçler. Gizli anahtarlar yalnızca bir kez gösterilir. Bkz. Servis hesapları ve API belirteçleri.
- Oturumlar. Hesabınızda oturumu açık olan her tarayıcıyı görün ve bunlardan herhangi birinin oturumunu sonlandırın. Bkz. Oturumları yönetme.
Nasıl çalışır
Kuruluşunuz abonelikleri, her abonelik de projeleri barındırır. Üyeler ve servis hesapları kuruluşa aittir. Her biri erişimi rol atamalarıyla alır: Katkıda bulunan gibi bir rol ve bir kapsam; kapsam, tüm projeleriyle birlikte bir abonelik ya da tek bir projedir.
Konsolun API’sine yapılan her istek, projeye uygulanan rol atamalarına göre denetlenir. Bir rol, Compute / Instances veya Identity & Access gibi her izin kaynağı için Yok, Oku veya Yönet erişimi verir; birden çok atama geçerli olduğunda en yüksek düzey geçerli olur.
Üyeler e-posta adresleri ve parolalarıyla, iki adımlı doğrulama açıksa ayrıca bir kimlik doğrulayıcı uygulamasından alınan kodla giriş yapar. Servis hesapları ve API belirteçleri giriş yapmaz: her API isteğiyle bir gizli anahtar gönderir.
Kullanım senaryoları
- Ekip katılımı. Üyeleri davet edin ve her birine ihtiyaç duyduğu rolü, işini görebileceği en dar kapsamda verin.
- En az ayrıcalık. Yalnızca bir işin gerektirdiği erişimi veren özel roller oluşturun ve bunları tek bir projede atayın.
- Otomasyon. CI/CD işlem hatlarına bir kişinin kimlik bilgileri yerine kendi rolleri olan bir servis hesabı verin.
- Hesap güvenliği. Kuruluşunuzda iki adımlı doğrulamayı zorunlu kılın ve tanımadığınız oturumları sonlandırın.
Faturalandırma
Identity & Access Management hizmetinin kendine ait faturalandırılan bir kalemi yoktur: üyeler, roller, servis hesapları ve belirteçler ölçülmez. Üyelerin ve servis hesaplarının oluşturduğu kaynaklar her zamanki gibi kendi aboneliklerine faturalandırılır. Bkz. Faturalandırma nasıl çalışır.
Limitler
- Bir davet bağlantısı 7 gün geçerlidir ve bir kez çalışır.
- Bir servis hesabının iptal edilmemiş en fazla 5 anahtarı olabilir ve her anahtar 365 gün geçerlidir.
- Bir API belirtecini yeniledikten sonra önceki gizli anahtar 24 saat boyunca çalışmaya devam eder.
- Bir rol, bir abonelikte veya bir projede atanabilir.
Diğer hizmetlerin limitleri için bkz. Hizmet limitleri.
İlgili hizmetler
- OpenStack API Access: Terraform, openstack CLI ve Kubernetes için uygulama kimlik bilgileri.
- Activity Log: konsolda veya REST API üzerinden çalıştırılan işlemler.
- Cost Management: Faturalama Operatörü rolünün yönettiği bütçeler ve harcamalar.
Sonraki adımlar
Üyeleri davet etme ve yönetme
Kişileri bir rol ve kapsamla davet edin, davetleri yönetin ve üyeleri devre dışı bırakın veya kaldırın.
Yerleşik ve özel rolleri kullanma
Yerleşik bir rol seçin veya kendi rolünüzü oluşturun.
İki adımlı doğrulamayı zorunlu kılma
Üyelerin bir kimlik doğrulayıcı uygulamasıyla giriş yapmasını zorunlu kılın.
Servis hesapları ve API belirteçleri
Otomasyona kendi kimliğini ve kimlik bilgilerini verin.