
Was ist Security Groups?
Erfahren Sie, was Security Groups bietet, wie Regeln den Datenverkehr Ihrer Instanzen filtern und wie Gruppen, Ports und die Standardgruppe zusammenspielen.
Mit Security Groups steuern Sie, welcher Datenverkehr Ihre Instanzen erreicht und welchen Datenverkehr sie senden. Eine Sicherheitsgruppe ist ein Satz von Regeln, die Datenverkehr erlauben. Sie hängen Gruppen an Instanzen und Ports an, und Datenverkehr, den keine Regel ihrer Gruppen erlaubt, wird verworfen. Sicherheitsgruppen sind zustandsbehaftet: Antworten auf erlaubten Datenverkehr werden automatisch durchgelassen.
Hauptfunktionen
- Ingress- und Egress-Regeln. Erlauben Sie eingehenden und ausgehenden Datenverkehr nach Protokoll, Portbereich und Quelle oder Ziel. Siehe Sicherheitsgruppenregeln.
- IPv4 und IPv6. Schreiben Sie Regeln für IPv4- oder IPv6-Adressblöcke. Siehe IPv4 und IPv6.
- Eine Sicherheitsgruppe als Quelle. Erlauben Sie Datenverkehr von allen Mitgliedern einer anderen Gruppe oder derselben Gruppe. Siehe Quelle und Ziel.
- Voreinstellungen für gängige Dienste. SSH, HTTP, HTTPS, MySQL, PostgreSQL, RDP, DNS, Ping und gesamter Datenverkehr. Siehe Voreinstellungen.
- Viele Regeln auf einmal. Fügen Sie mehrere Regeln gleichzeitig hinzu, und entfernen Sie mehrere gleichzeitig. Siehe Sicherheitsgruppen und Regeln erstellen und bearbeiten.
- Warnungen bei sensiblen Ports. Der Regeleditor warnt Sie, wenn eine Ingress-Regel einen Fernzugriffs- oder Datenbankport für das gesamte Internet öffnet. Siehe Sensible Ports.
- Standardmäßige Egress-Regeln. Eine neue Gruppe erlaubt den gesamten ausgehenden Datenverkehr für IPv4 und IPv6, bis Sie das ändern. Siehe Standardregeln.
- Zugeordnete Ressourcen und wirksame Regeln. Sehen Sie, welche Instanzen und Ports eine Gruppe verwenden und welche Ingress-Regeln für eine Instanz gelten. Siehe Wirksame Regeln einer virtuellen Maschine anzeigen.
Funktionsweise
Eine Sicherheitsgruppe gehört zu einem Projekt. Sie filtert den Datenverkehr jedes Ports, an den sie angehängt ist: der Netzwerkschnittstellen Ihrer Instanzen und der Ports, die Sie erstellen. Ein Port kann mehrere Gruppen haben. Regeln erlauben ausschließlich Datenverkehr, daher addieren sich die Regeln aller Gruppen.
Jedes Projekt hat eine Sicherheitsgruppe namens default, die die Cloud erstellt. Wenn Sie beim Erstellen einer Instanz oder eines Ports keine Gruppe auswählen, erhält die Ressource die Standardgruppe. Die Standardgruppe kann nicht gelöscht werden.
Die Cloud ändert eine Regel nicht direkt: Beim Bearbeiten wird die Regel ersetzt. Siehe Regel bearbeiten. Eine Änderung an den Regeln einer Gruppe gilt für jeden Port, der die Gruppe verwendet. Erstellen und Löschen von Gruppen und Regeln laufen als asynchrone Vorgänge, und die Konsole wartet, bis jeder davon abgeschlossen ist.
Security Groups ist dort verfügbar, wo die Region des Projekts es anbietet. In einer Region ohne dieses Angebot blendet die Konsole Sicherheitsgruppen im Menü aus, ein Link zu einer Sicherheitsgruppenseite zeigt statt der Seite einen Hinweis an, und neue Sicherheitsgruppen und Regeln werden abgelehnt.
Anwendungsfälle
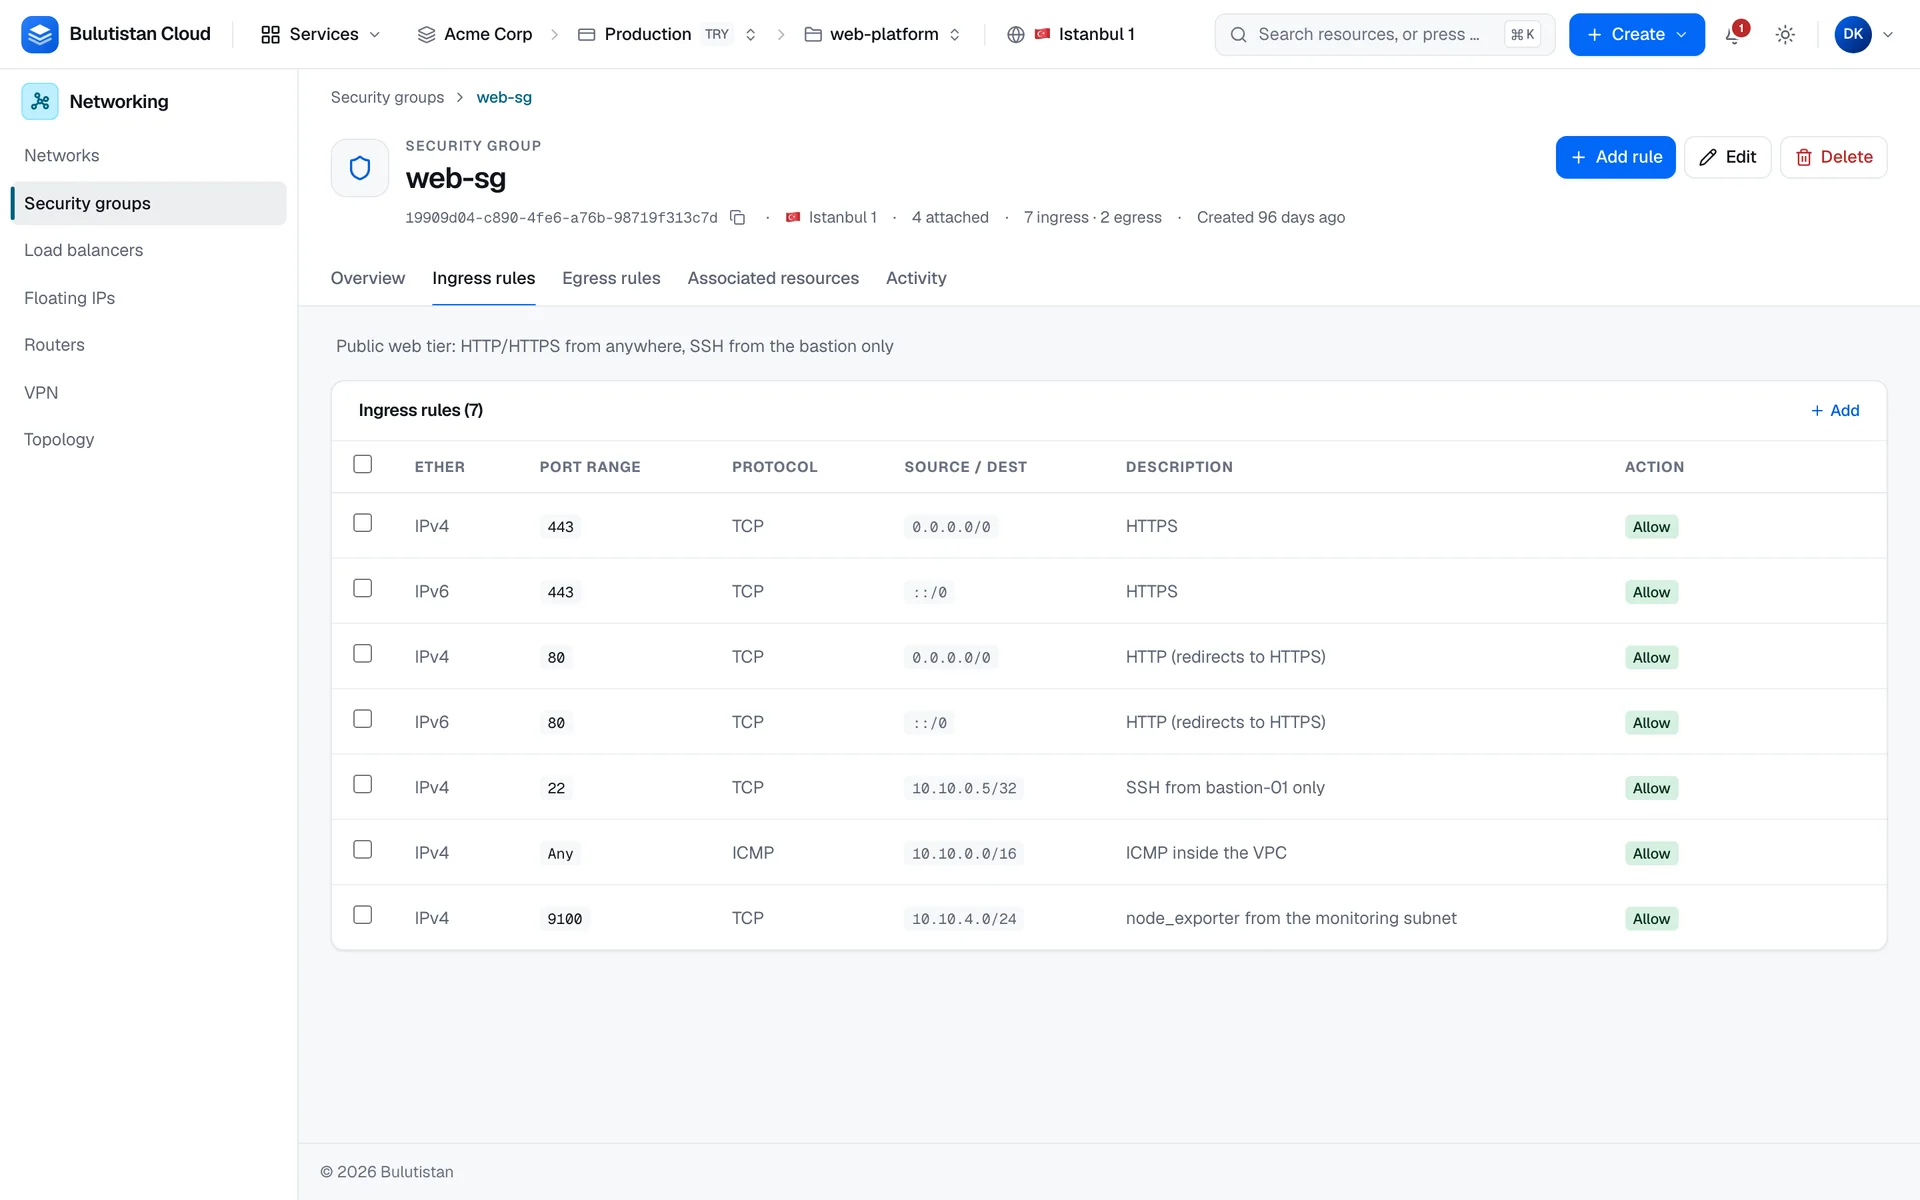
- Öffentliche Webserver. Erlauben Sie HTTPS und HTTP von überall und SSH nur von Ihrem Jump-Host.
- Datenbankserver. Erlauben Sie den Datenbankport nur von den Mitgliedern der Sicherheitsgruppe der Anwendungsserver.
- Administrativer Zugriff. Erlauben Sie SSH oder RDP nur von den öffentlichen Adressen Ihres Büros oder mit Meine IP nur von Ihrer eigenen Adresse.
Abrechnung
Sicherheitsgruppen und ihre Regeln werden nicht abgerechnet.
Limits
- Der Name einer Gruppe besteht aus 1–63 Kleinbuchstaben, Ziffern und Bindestrichen und ist innerhalb des Projekts eindeutig.
- Ports in Regeln liegen zwischen 1 und 65535. In einem Bereich darf der erste Port nicht größer als der letzte sein.
- Eine Gruppe, die ein Port verwendet, kann nicht gelöscht werden, ebenso wenig die Gruppe
default. - Sicherheitsgruppen und ihre Regeln werden auf das Kontingent des Abonnements und die Zuteilung des Projekts angerechnet. Ein neues Projekt beginnt mit einer Zuteilung von bis zu 10 Sicherheitsgruppen und 100 Sicherheitsgruppenregeln, soweit die Limits des Abonnements noch Platz haben. Siehe Kontingente.
Zugehörige Dienste
- Virtual Networks: die Netzwerke und Ports, die Sicherheitsgruppen schützen.
- Virtual Machines: Wählen Sie Sicherheitsgruppen aus, wenn Sie eine Instanz erstellen.
- Load Balancers: Verteilen Sie den Datenverkehr auf Server, zu denen Ihre Sicherheitsgruppen ihn durchlassen.
Nächste Schritte
Sicherheitsgruppenregeln
Richtungen, Protokolle, Ports, Quellen und die Standardregeln.
Sicherheitsgruppen und Regeln erstellen und bearbeiten
Erstellen Sie eine Gruppe, fügen Sie Regeln hinzu, bearbeiten Sie sie, und löschen Sie Gruppen.
Wirksame Regeln einer virtuellen Maschine anzeigen
Sehen Sie alle Ingress-Regeln, die für eine Instanz gelten.
Häufig gestellte Fragen zu Security Groups
Antworten auf häufige Fragen.