
Was ist Site-to-Site VPN?
Erfahren Sie, was Site-to-Site VPN bietet, wie fünf Objekte einen IPsec-Tunnel zu Ihrem Netzwerk aufbauen, wo es verfügbar ist und wie es abgerechnet wird.
Site-to-Site VPN verbindet ein Netzwerk außerhalb der Cloud, z. B. ein Büro- oder Rechenzentrumsnetzwerk, über einen IPsec-Tunnel mit Subnetzen in Ihrem Projekt. Der Tunnel endet an einem Ihrer Router mit externem Gateway, und die beiden Gateways authentifizieren sich gegenseitig mit einem Pre-Shared Key. Es gibt drei Wege, ihn einzurichten: eine Schnelleinrichtung, die einen Namen, die entfernten CIDRs, die Adresse der Gegenstelle und einen Pre-Shared Key benötigt; eine geführte Einrichtung, die durch jedes Objekt führt; oder das Erstellen der Objekte einzeln.
Hauptfunktionen
- Schnelleinrichtung. Benennen Sie die Verbindung, und die Konsole konfiguriert den VPN-Dienst, beide Richtlinien und das lokale Netzwerk mit empfohlenen Einstellungen. Sie geben die entfernten CIDRs, die Adresse der Gegenstelle und einen Pre-Shared Key an. Siehe Standort per Schnelleinrichtung verbinden.
- Geführte Einrichtung. Sieben Schritte, vom VPN-Dienst bis zu einer Zusammenfassung, die zeigt, welche Objekte wiederverwendet und welche erstellt werden, bevor etwas geschrieben wird. Siehe Standortverbindung mit dem Assistenten erstellen.
- Wiederverwendbare Objekte. Ein VPN-Dienst, eine IKE-Richtlinie, eine IPsec-Richtlinie oder eine Endpunktgruppe kann vielen Standortverbindungen dienen. Siehe Wiederverwendung und Änderungen.
- Mehrere Subnetze pro Tunnel. Eine Standortverbindung deckt jedes lokale Subnetz ab, das dieselbe Gegenstelle erreichen soll. Siehe Endpunktgruppen.
- Wiederherstellung nach einem unvollständigen Durchlauf. Wenn die geführte Einrichtung vorzeitig abbricht, listet sie jedes bereits erstellte Objekt auf, und Sie entscheiden, ob Sie die Objekte behalten und es erneut versuchen oder sie löschen. Siehe Wenn der Durchlauf vorzeitig abbricht.
- Dead Peer Detection und Tunnelsteuerung. Legen Sie fest, wie das Gateway reagiert, wenn die Gegenstelle nicht mehr antwortet, und aktivieren, deaktivieren oder starten Sie einen Tunnel neu. Siehe Tunnel deaktivieren, aktivieren oder neu starten.
Funktionsweise
Ein Tunnel besteht aus fünf Objekten. Deren Namen entsprechen den OpenStack-Begriffen, sodass sich das, was Sie in der Konsole sehen, auf die OpenStack-VPN-API abbilden lässt:
- Ein VPN-Dienst verankert Tunnel an einem Router mit externem Gateway. Die externe Adresse des Routers ist der lokale Endpunkt des Tunnels.
- Eine IKE-Richtlinie legt Phase 1 fest: wie sich die beiden Gateways gegenseitig authentifizieren und auf Schlüssel einigen.
- Eine IPsec-Richtlinie legt Phase 2 fest: wie der Datenverkehr im Tunnel geschützt wird.
- Zwei Endpunktgruppen benennen die beiden Enden: die lokalen Subnetze in Ihrem Projekt und die entfernten CIDRs.
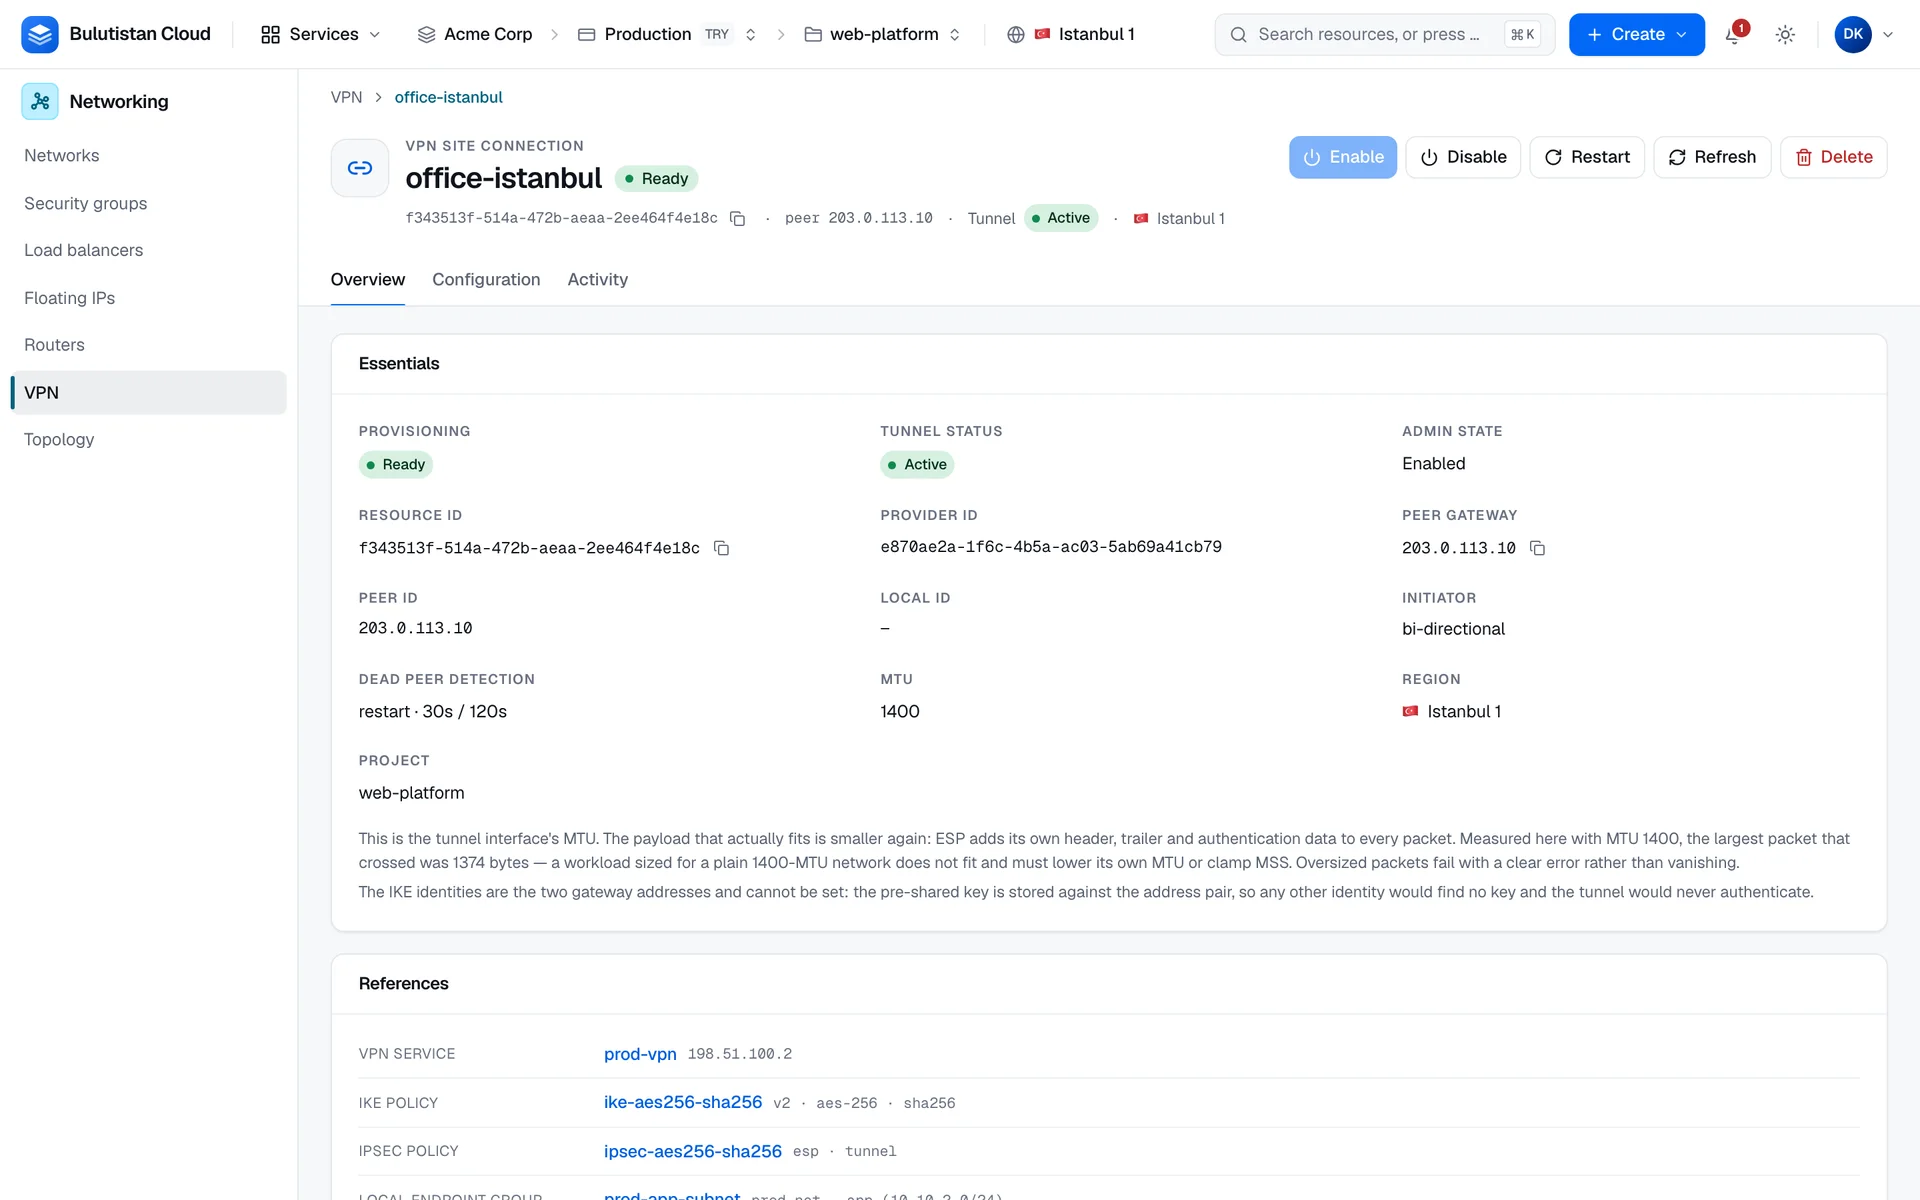
- Eine Standortverbindung ist der Tunnel selbst. Sie verknüpft die vier Objekte mit einem Gateway der Gegenstelle, zusammen mit dem Pre-Shared Key und den Einstellungen für Dead Peer Detection.
Eine Standortverbindung verweist nur auf die anderen vier Objekte, und diese können von vielen Verbindungen gemeinsam genutzt werden. Solange eine Verbindung ein Objekt verwendet, kann das Objekt nicht gelöscht und eine Richtlinie nicht geändert werden. Einzelheiten finden Sie unter Dienste, Richtlinien, Endpunktgruppen & Standortverbindungen.
Jedes Objekt hat einen Bereitstellungsstatus, der angibt, ob die Plattform das Erstellen oder Ändern abgeschlossen hat. VPN-Dienste und Standortverbindungen haben außerdem den Status, den der Anbieter gemeldet hat; bei einer Standortverbindung ist das der Tunnelstatus. Der Tunnelstatus Aktiv bedeutet, dass die Sicherheitszuordnungen des Tunnels aufgebaut sind; er beweist nicht, dass Datenverkehr fließt.
Site-to-Site VPN ist dort verfügbar, wo die Region des Projekts es anbietet: Der Netzwerkdienst der Region muss die VPN-Erweiterung bereitstellen, und der Betreiber der Region kann den Dienst außerdem abschalten. In einer Region ohne VPN blendet die Konsole VPN im Menü aus, ein Link zu einer VPN-Seite zeigt einen Hinweis, dass VPN in der Region nicht angeboten wird, und die API lehnt das Erstellen von VPN-Objekten ab. Der Hinweis ergänzt: Die Region dieses Projekts kann nicht geändert werden. Um diesen Dienst zu nutzen, öffnen Sie ein Projekt in einer Region, die ihn anbietet. Ihre Ressourcen in anderen Projekten sind davon nicht betroffen.
Anwendungsfälle
- Hybride Netzwerke. Erreichen Sie Server in Ihrem Projekt aus einem Büro- oder Rechenzentrumsnetzwerk über einen verschlüsselten Tunnel.
- Mehrere Standorte. Verbinden Sie jedes entfernte Gateway mit einer eigenen Standortverbindung, und lassen Sie alle einen VPN-Dienst und dieselben Richtlinien gemeinsam nutzen.
Abrechnung
Site-to-Site VPN rechnet nach diesen Dimensionen ab:
| Dimension | Abrechnung |
|---|---|
| Standortverbindung | Pro Stunde, sekundengenau erfasst, von der Erstellung bis zur Löschung. Die Abrechnung greift, sobald für die Verbindung ein Tunnelstatus aufgezeichnet wurde, und deckt dann ihre gesamte Lebensdauer ab der Erstellung ab. Eine Verbindung, für die nie ein Tunnelstatus aufgezeichnet wurde, wird nicht abgerechnet. |
| VPN-Dienste, IKE- und IPsec-Richtlinien sowie Endpunktgruppen | Keine eigenen Gebühren. |
Eine Standortverbindung wird über ihre Lebensdauer für mindestens 60 Sekunden abgerechnet. Der Router, auf dem der VPN-Dienst läuft, wird als Router abgerechnet; siehe Virtual Networks. Wie aus der Nutzung Gebühren auf Ihrer Rechnung werden, erfahren Sie unter So funktioniert die Abrechnung. Preise finden Sie unter Preise.
Limits
- Verwenden Sie eine Standortverbindung pro Gateway der Gegenstelle. Eine zweite Verbindung zwischen denselben beiden Gateways überträgt keinen Datenverkehr; fassen Sie stattdessen jedes lokale Subnetz, das die Gegenstelle erreichen soll, in einer lokalen Endpunktgruppe zusammen.
- Jedes Subnetz in einer lokalen Endpunktgruppe muss an den Router des VPN-Dienstes angehängt sein.
- Ein Pre-Shared Key hat mindestens 8 Zeichen und kann nicht wieder ausgelesen werden.
- Die MTU einer Standortverbindung darf die MTU für Mandantennetzwerke der Cloud nicht überschreiten.
- Ein Name hat 1–255 Zeichen und muss unter den Objekten seines Typs im Projekt eindeutig sein.
Zugehörige Dienste
- Virtual Networks: die Router und Subnetze, die ein Tunnel verbindet.
- Security Groups: Regeln, die den Datenverkehr zu Ihren Servern filtern.
- Activity Log: die Vorgänge, die Ihre VPN-Objekte erstellt und geändert haben.
Nächste Schritte
Standort per Schnelleinrichtung verbinden
Erstellen Sie einen Tunnel aus einem Namen, den entfernten CIDRs, der Adresse der Gegenstelle und einem Pre-Shared Key.
Standortverbindung mit dem Assistenten erstellen
Jeder Schritt der geführten Einrichtung, mit Wiederverwendung und Fehlerbehandlung.
Dienste, Richtlinien, Endpunktgruppen & Standortverbindungen
Die Objekte, die Werte, die sie akzeptieren, und wie Sie das Gerät der Gegenstelle konfigurieren.
VPN-Objekte bearbeiten, deaktivieren und löschen
Ändern Sie eine Verbindung, steuern Sie ihren Tunnel, und löschen Sie Objekte in der richtigen Reihenfolge.
Probleme mit Standortverbindungen beheben
Abgelehnte Anfragen, ein Tunnel, der nicht aufgebaut wird, und andere Probleme.