
Security Groups nedir?
Security Groups hizmetinin sunduklarını, kuralların sanal makine trafiğini nasıl filtrelediğini, grup, bağlantı noktası ve varsayılan grubun ilişkisini öğrenin.
Security Groups, sanal makinelerinize hangi trafiğin ulaşacağını ve sanal makinelerinizin hangi trafiği göndereceğini denetlemenizi sağlar. Güvenlik grubu, trafiğe izin veren kurallardan oluşan bir kümedir. Grupları sanal makinelere ve bağlantı noktalarına bağlarsınız; gruplarının hiçbir kuralının izin vermediği trafik düşürülür. Güvenlik grupları durum bilgilidir: izin verilen trafiğe verilen yanıtlar otomatik olarak geçirilir.
Temel özellikler
- Gelen ve giden kurallar. Protokole, bağlantı noktası aralığına ve kaynağa veya hedefe göre içeri ve dışarı yönlü trafiğe izin verin. Bkz. Güvenlik grubu kuralları.
- IPv4 ve IPv6. IPv4 veya IPv6 adres blokları için kural yazın. Bkz. IPv4 ve IPv6.
- Kaynak olarak güvenlik grubu. Başka bir grubun ya da aynı grubun tüm üyelerinden gelen trafiğe izin verin. Bkz. Kaynak ve hedef.
- Yaygın hizmetler için hazır ayarlar. SSH, HTTP, HTTPS, MySQL, PostgreSQL, RDP, DNS, ping ve tüm trafik. Bkz. Hazır ayarlar.
- Tek seferde çok sayıda kural. Birden çok kuralı aynı anda ekleyin ve birden çok kuralı aynı anda kaldırın. Bkz. Güvenlik gruplarını ve kuralları oluşturma ve düzenleme.
- Hassas bağlantı noktaları için uyarılar. Bir gelen kural, uzak erişim veya veritabanı bağlantı noktasını tüm internete açtığında kural düzenleyici sizi uyarır. Bkz. Hassas bağlantı noktaları.
- Varsayılan giden kurallar. Yeni bir grup, siz değiştirene kadar IPv4 ve IPv6 için tüm giden trafiğe izin verir. Bkz. Varsayılan kurallar.
- İlişkili kaynaklar ve etkin kurallar. Bir grubu hangi sanal makinelerin ve bağlantı noktalarının kullandığını ve bir sanal makineye uygulanan tüm gelen kuralları görün. Bkz. Sanal makinenin etkin kurallarını görüntüleme.
Nasıl çalışır
Güvenlik grubu bir projeye aittir. Bağlı olduğu her bağlantı noktasının trafiğini filtreler: sanal makinelerinizin ağ arabirimleri ve sizin oluşturduğunuz bağlantı noktaları. Bir bağlantı noktasının birden çok grubu olabilir. Kurallar yalnızca trafiğe izin verir; bu nedenle tüm grupların kuralları birbirine eklenir.
Her projede bulutun oluşturduğu default adlı bir güvenlik grubu vardır. Grup seçmeden oluşturduğunuz bir sanal makine veya bağlantı noktası varsayılan grubu alır. Varsayılan grup silinemez.
Bulut bir kuralı yerinde değiştirmez: bir kuralı düzenlemek onu yenisiyle değiştirir. Bkz. Kuralı düzenleme. Bir grubun kurallarındaki değişiklik, grubu kullanan her bağlantı noktasına uygulanır. Grup ve kural oluşturma ve silme işlemleri eşzamansız işlemler olarak çalışır ve konsol her birinin bitmesini bekler.
Security Groups hizmeti, projenin bölgesi bu hizmeti sunuyorsa kullanılabilir. Sunmayan bir bölgede konsol Güvenlik grupları öğesini menüde göstermez, bir güvenlik grubu sayfasına giden bağlantı sayfa yerine bir uyarı gösterir ve yeni güvenlik grupları ile kurallar reddedilir.
Kullanım senaryoları
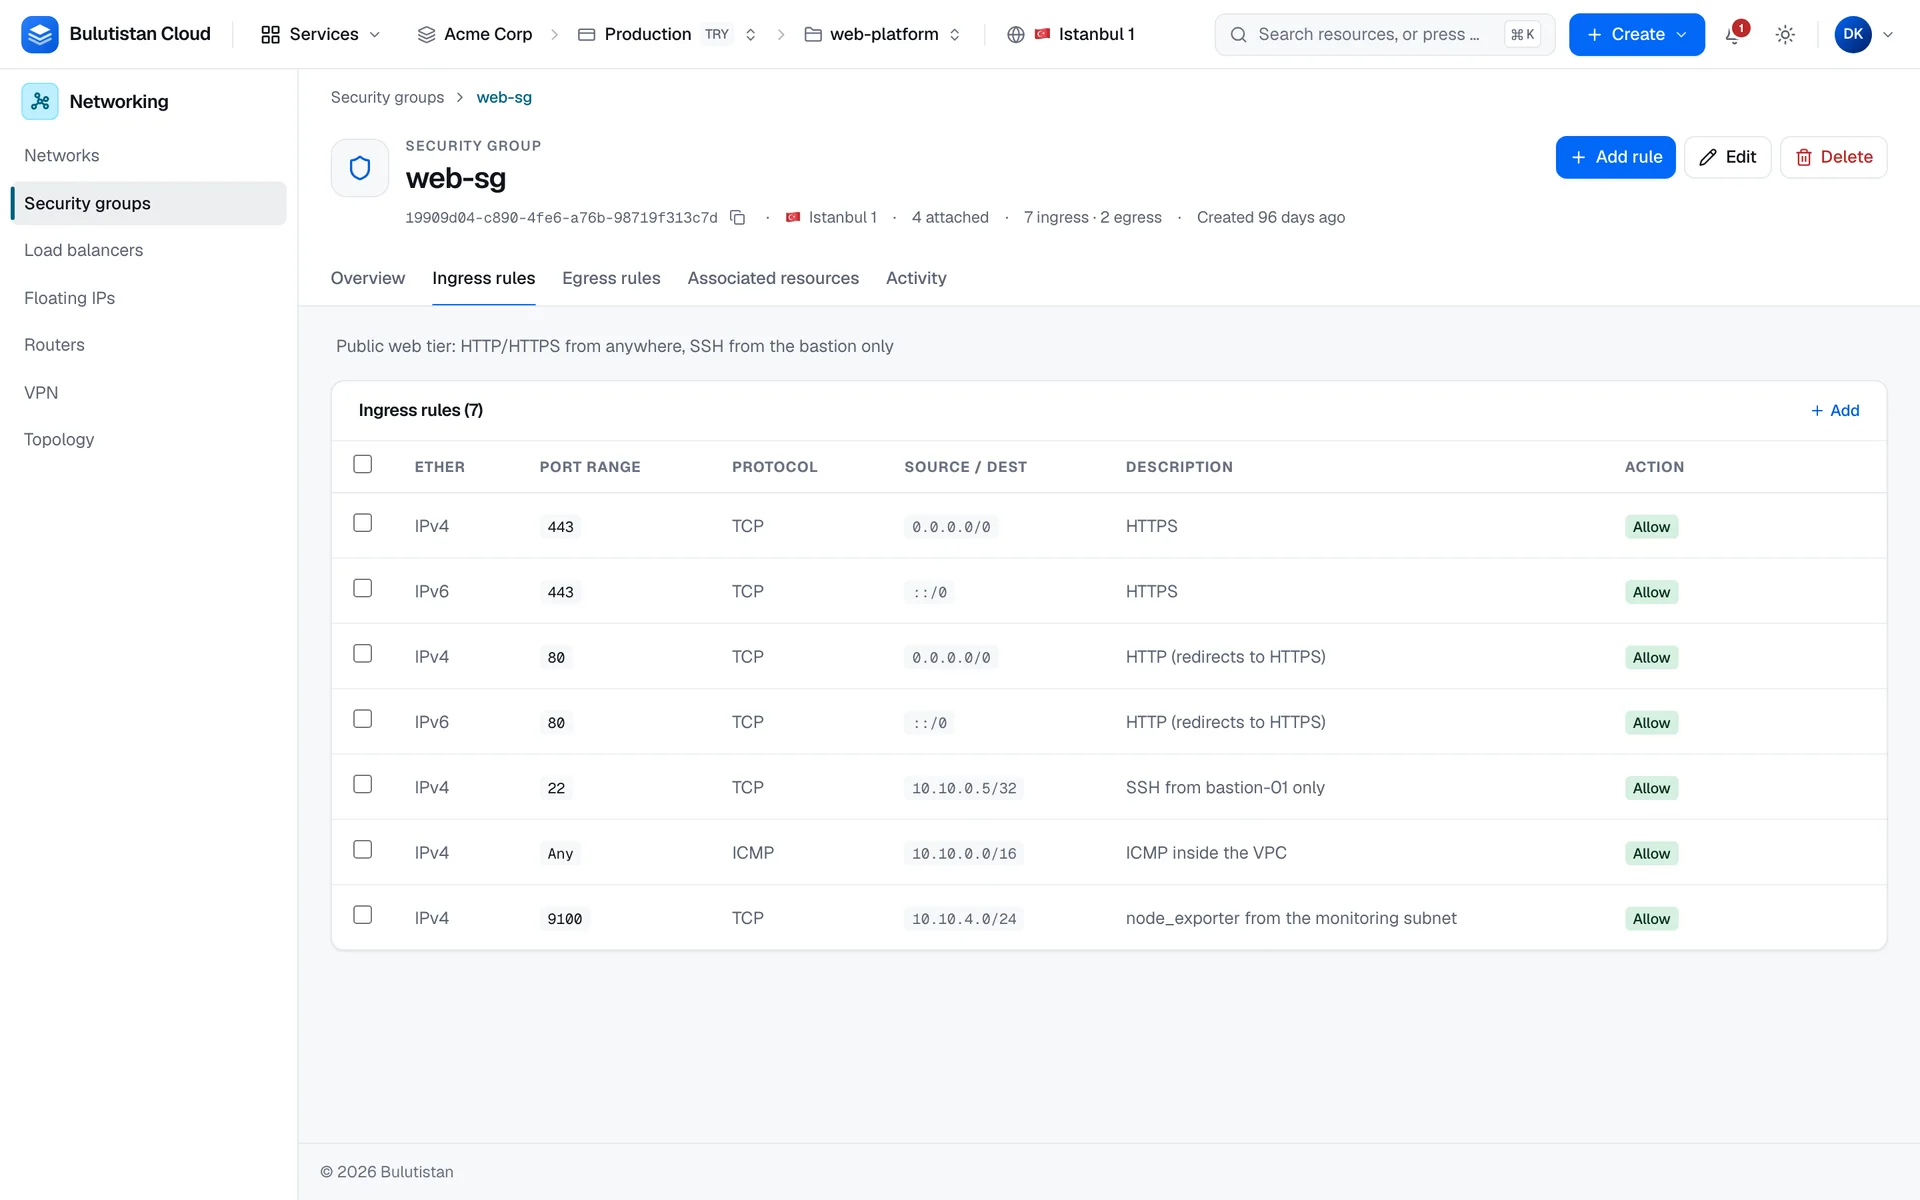
- Genel web sunucuları. Her yerden HTTPS ve HTTP’ye, yalnızca atlama sunucunuzdan SSH’ye izin verin.
- Veritabanı sunucuları. Veritabanı bağlantı noktasına yalnızca uygulama sunucularının güvenlik grubunun üyelerinden izin verin.
- Yönetim erişimi. SSH veya RDP’ye yalnızca ofisinizin genel adreslerinden ya da IP'm seçeneğiyle yalnızca kendi adresinizden izin verin.
Faturalandırma
Güvenlik grupları ve kuralları faturalandırılmaz.
Limitler
- Grup adı 1–63 küçük harf, rakam ve kısa çizgiden oluşur ve proje içinde benzersizdir.
- Kurallardaki bağlantı noktaları 1 ile 65535 arasındadır. Bir aralıkta ilk bağlantı noktası sonuncusundan büyük olamaz.
- Bir bağlantı noktasının kullandığı grup silinemez;
defaultgrubu da silinemez. - Güvenlik grupları ve kuralları aboneliğin kotasından ve projenin tahsisinden düşülür. Yeni bir projenin başlangıç tahsisi, aboneliğin limitlerinde yer kaldığı ölçüde en fazla 10 güvenlik grubu ve 100 güvenlik grubu kuralıdır. Bkz. Kotalar.
İlgili hizmetler
- Virtual Networks: güvenlik gruplarının koruduğu ağlar ve bağlantı noktaları.
- Virtual Machines: sanal makine oluştururken güvenlik gruplarını seçin.
- Load Balancers: trafiği, güvenlik gruplarınızın erişmesine izin verdiği sunuculara dağıtın.
Sonraki adımlar
Güvenlik grubu kuralları
Yönler, protokoller, bağlantı noktaları, kaynaklar ve varsayılan kurallar.
Güvenlik gruplarını ve kuralları oluşturma ve düzenleme
Grup oluşturun, kural ekleyin ve düzenleyin, grupları silin.
Sanal makinenin etkin kurallarını görüntüleme
Bir sanal makineye uygulanan tüm gelen kuralları görün.
Security Groups SSS
Sık sorulan soruların yanıtları.