
Site-to-Site VPN nedir?
Site-to-Site VPN hizmetinin sunduklarını, beş nesnenin ağınıza nasıl IPsec tüneli kurduğunu, nerede sunulduğunu ve nasıl faturalandırıldığını öğrenin.
Site-to-Site VPN, ofis veya veri merkezi ağı gibi bulut dışındaki bir ağı bir IPsec tüneli üzerinden projenizdeki alt ağlara bağlar. Tünel, harici ağ geçidi olan yönlendiricilerinizden birinde sonlanır ve iki ağ geçidi birbirini önceden paylaşılan bir anahtarla doğrular. Kurmanın üç yolu vardır: bir ad, uzak CIDR’ler, karşı uç adresi ve önceden paylaşılan bir anahtar isteyen hızlı kurulum; her nesneyi sırayla ele alan adım adım kurulum ya da nesneleri tek tek oluşturmak.
Temel özellikler
- Hızlı kurulum. Bağlantıya bir ad verin; konsol VPN servisini, iki politikayı ve yerel ağı önerilen ayarlarla yapılandırır. Uzak CIDR’leri, karşı uç adresini ve önceden paylaşılan anahtarı siz girersiniz. Bkz. Hızlı kurulumla bir siteyi bağlama.
- Adım adım kurulum. VPN servisinden, hiçbir şey yazılmadan önce hangi nesnelerin yeniden kullanılacağını ve hangilerinin oluşturulacağını gösteren bir özete kadar yedi adım. Bkz. Sihirbazla site bağlantısı oluşturma.
- Yeniden kullanılabilir nesneler. Tek bir VPN servisi, IKE politikası, IPsec politikası veya uç nokta grubu birçok site bağlantısına hizmet edebilir. Bkz. Yeniden kullanım ve değişiklikler.
- Tünel başına birden çok alt ağ. Tek bir site bağlantısı, aynı karşı uca ulaşması gereken tüm yerel alt ağları taşır. Bkz. Uç nokta grupları.
- Yarım kalan çalıştırmadan kurtarma. Adım adım kurulum yarıda kalırsa o ana kadar oluşturduğu tüm nesneleri listeler; bunları koruyup yeniden denemeye ya da silmeye siz karar verirsiniz. Bkz. Çalıştırma yarıda kalırsa.
- Ölü eş algılama ve tünel denetimleri. Karşı uç yanıt vermeyi bıraktığında ağ geçidinin nasıl tepki vereceğini ayarlayın; bir tüneli etkinleştirin, devre dışı bırakın veya yeniden başlatın. Bkz. Tüneli devre dışı bırakma, etkinleştirme veya yeniden başlatma.
Nasıl çalışır
Bir tünel beş nesneden oluşur; bu nesneler, konsolda gördüklerinizin OpenStack VPN API’siyle eşleşmesi için OpenStack adlarını korur:
- VPN servisi, tünelleri harici ağ geçidi olan bir yönlendiriciye bağlar. Yönlendiricinin harici adresi, tünelin yerel uç noktasıdır.
- IKE politikası 1. aşamayı belirler: iki ağ geçidinin birbirini nasıl doğruladığını ve anahtarlarda nasıl anlaştığını.
- IPsec politikası 2. aşamayı belirler: tünel içindeki trafiğin nasıl korunduğunu.
- İki uç nokta grubu iki ucu adlandırır: projenizdeki yerel alt ağları ve uzak CIDR’leri.
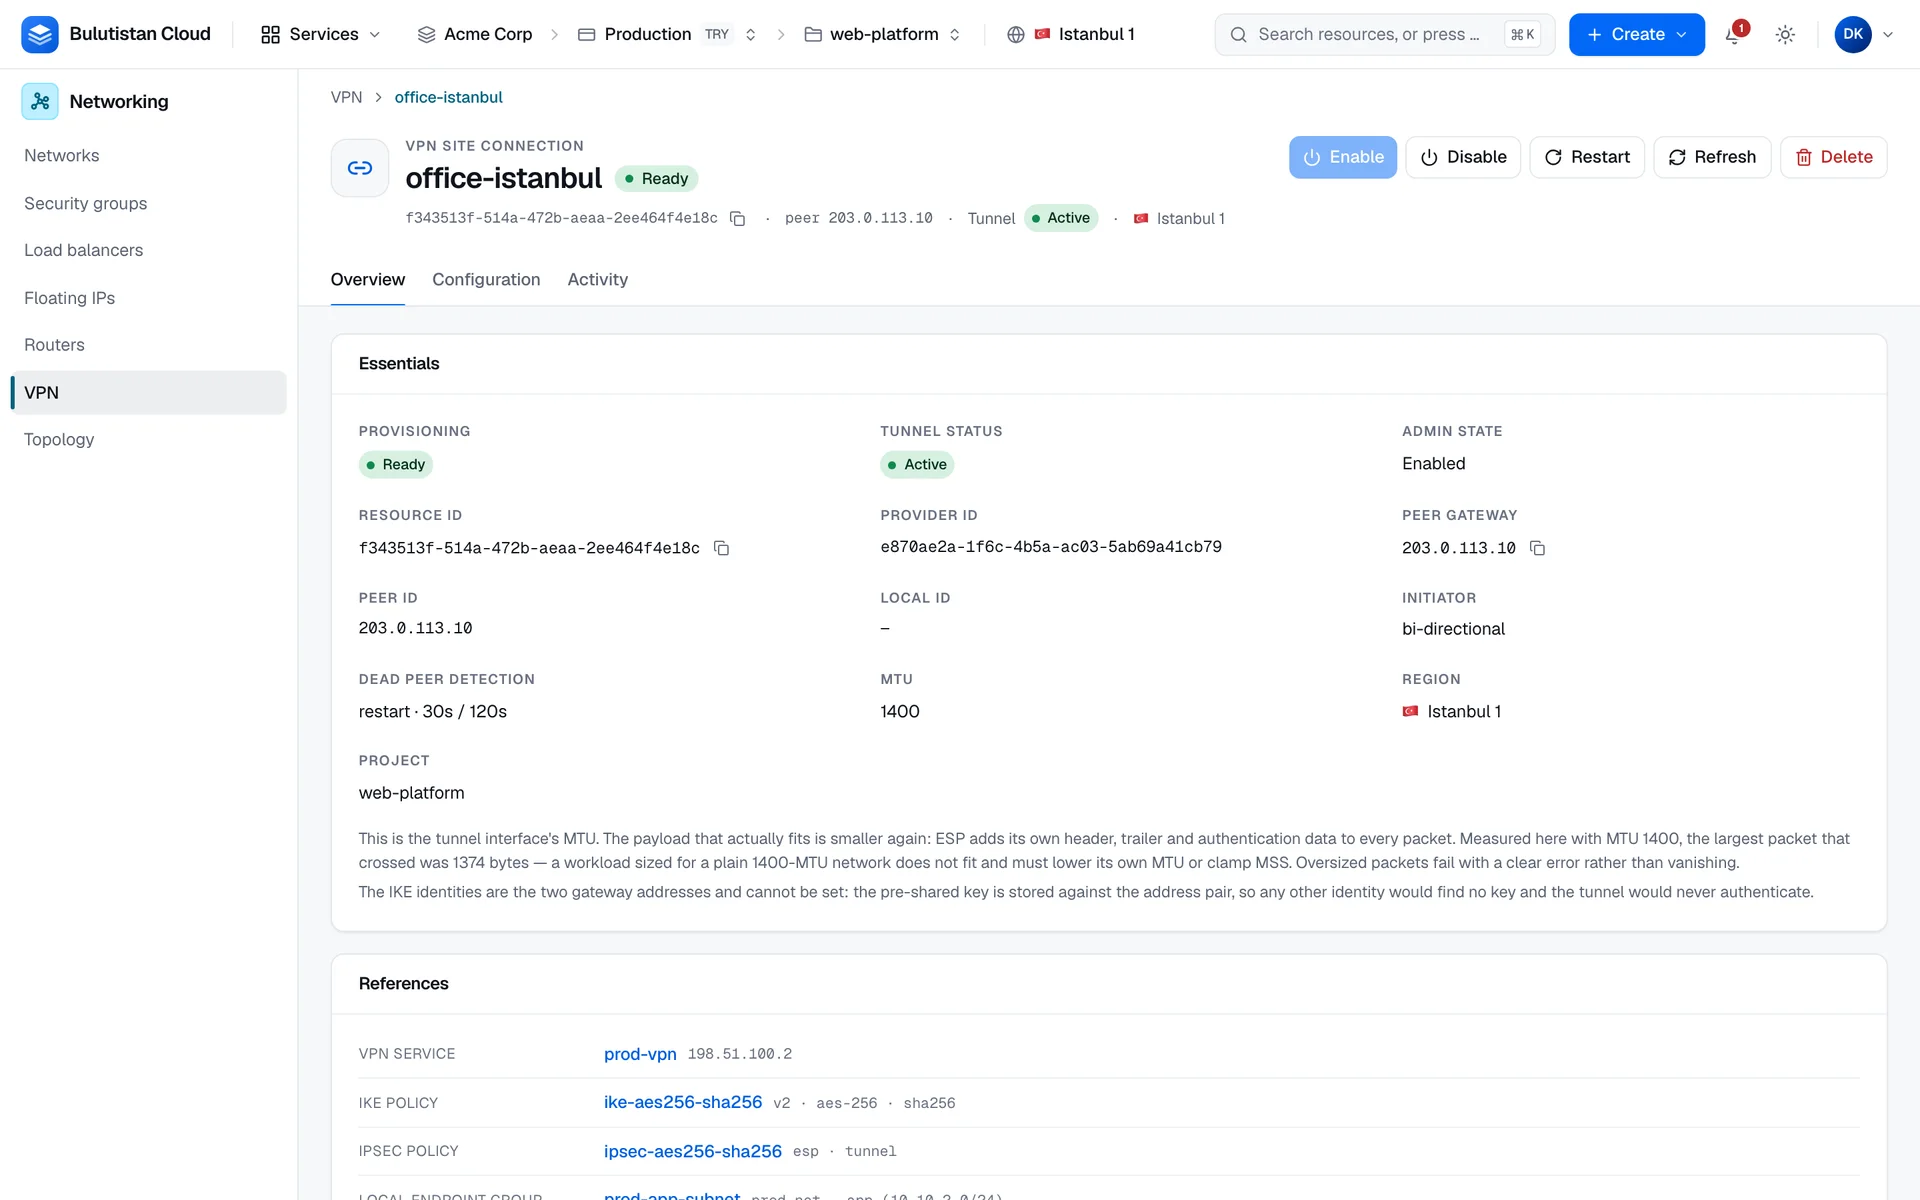
- Site bağlantısı tünelin kendisidir. Dört nesneyi, önceden paylaşılan anahtar ve ölü eş algılama ayarlarıyla birlikte tek bir karşı ağ geçidine bağlar.
Site bağlantısı diğer dört nesneye yalnızca başvurur ve bu nesneler birçok bağlantı tarafından paylaşılabilir. Bir bağlantı bir nesneyi kullandığı sürece nesne silinemez ve politika değiştirilemez. Ayrıntılar için bkz. Servis, politika, uç nokta grubu ve site bağlantısı.
Her nesnenin, platformun nesneyi oluşturmayı veya değiştirmeyi bitirip bitirmediğini gösteren bir sağlama durumu vardır. VPN servisleri ve site bağlantıları, sağlayıcının bildirdiği durumu da taşır; site bağlantısı için bu, tünel durumudur. Etkin tünel durumu, tünelin güvenlik ilişkilerinin kurulduğu anlamına gelir; trafiğin geçtiğinin kanıtı değildir.
Site-to-Site VPN hizmeti, projenin bölgesi bu hizmeti sunuyorsa kullanılabilir: bölgenin ağ hizmeti VPN uzantısını sağlamalıdır; bölgenin operatörü de hizmeti kapatabilir. Hizmetin olmadığı bir bölgede konsol VPN öğesini menüde göstermez, bir VPN sayfasına giden bağlantı VPN’in bölgede sunulmadığını belirten bir uyarı gösterir ve API VPN nesneleri oluşturmayı reddeder. Uyarı şunu da ekler: Bu projenin bölgesi değiştirilemez. Bu servisi kullanmak için onu sunan bir bölgedeki projeyi açın. Diğer projelerinizdeki kaynaklar bundan etkilenmez.
Kullanım senaryoları
- Karma ağlar. Projenizdeki sunuculara şifreli bir tünel üzerinden ofis veya veri merkezi ağından erişin.
- Birden çok site. Her uzak ağ geçidini kendi site bağlantısıyla bağlayın ve hepsinin tek bir VPN servisini ve aynı politikaları paylaşmasını sağlayın.
Faturalandırma
Site-to-Site VPN hizmetinde şu kalemler faturalandırılır:
| Kalem | Nasıl faturalandırılır |
|---|---|
| Site bağlantısı | Oluşturulduğu andan silinene kadar saat başına, saniye bazında ölçülerek. Faturalandırma, bağlantı için bir tünel durumu kaydedildikten sonra uygulanır ve bağlantının oluşturulduğu andan itibaren tüm ömrünü kapsar. Hiç tünel durumu kaydedilmemiş bir bağlantı faturalandırılmaz. |
| VPN servisleri, IKE ve IPsec politikaları ve uç nokta grupları | Kendilerine ait bir ücret yoktur. |
Site bağlantısı ömrü boyunca en az 60 saniye için faturalandırılır. VPN servisinin çalıştığı yönlendirici, yönlendirici olarak faturalandırılır; bkz. Virtual Networks. Kullanımın faturanızdaki ücretlere nasıl dönüştüğü için bkz. Faturalandırma nasıl çalışır. Fiyatlar için bkz. Fiyatlandırma.
Limitler
- Her karşı ağ geçidi için tek bir site bağlantısı kullanın. Aynı iki ağ geçidi arasındaki ikinci bir bağlantı trafik taşımaz; bunun yerine karşı uca ulaşması gereken tüm yerel alt ağları tek bir yerel uç nokta grubuna koyun.
- Yerel uç nokta grubundaki her alt ağ, VPN servisinin yönlendiricisine bağlı olmalıdır.
- Önceden paylaşılan anahtar en az 8 karakterdir ve geri okunamaz.
- Site bağlantısının MTU değeri, dağıtımın proje ağları için izin verdiği MTU’yu aşamaz.
- Ad 1–255 karakterdir ve projede aynı türdeki nesneler arasında benzersiz olmalıdır.
İlgili hizmetler
- Virtual Networks: bir tünelin bağladığı yönlendiriciler ve alt ağlar.
- Security Groups: sunucularınıza gelen trafiği filtreleyen kurallar.
- Activity Log: VPN nesnelerinizi oluşturan ve değiştiren işlemler.
Sonraki adımlar
Hızlı kurulumla bir siteyi bağlama
Bir ad, uzak CIDR’ler, karşı uç adresi ve önceden paylaşılan bir anahtarla tünel oluşturun.
Sihirbazla site bağlantısı oluşturma
Yeniden kullanım ve hata yönetimiyle birlikte adım adım kurulumun her adımı.
Servis, politika, uç nokta grubu ve site bağlantısı
Nesneler, kabul ettikleri değerler ve karşı uç cihazının nasıl yapılandırılacağı.
VPN nesnelerini düzenleme, devre dışı bırakma ve silme
Bir bağlantıyı değiştirin, tünelini denetleyin ve nesneleri doğru sırayla silin.
Site bağlantısı sorunlarını giderme
Reddedilen istekler, kurulmayan bir tünel ve diğer sorunlar.